|
Раздел "Безопасность". Содержание:
Статьи:
 Руководство для начинающих: защита от программ-шпионов
Страхование информационных рисков
Безопасность домашних пользователей: персональные файрволы
Что делать, если вашу ПЭВМ взломали
Некоторые аспекты проблем защиты информации
Новости:
11000 хайтек-преступлений
"Лаборатория Касперского" поймала трех почтовых червей
С хакерами будут бороться с помощью скриптов-мутантов
Появилась новая версия червя Mimail
Новый антивирус предскажет действия хакеров
Опасная дыра в Internet Explorer
Хакер Ламо признал себя виновным
Аль-Каеда через Интернет угрожает уничтожить город
Начинается бета-тестирование Антивируса Касперского Personal 5.0
Кремниевый чип ускорит диагностику вирусов
В США создана национальная система предупреждения о кибератаках
В LiveJournal пресечено мошенничество с кражей паролей
MyDoom - проклятье Инета?
Раздел "Безопасность". Статьи:
 | Руководство для начинающих: защита от программ-шпионов |
|
В наше время многое решает информация, и не только находящаяся на компьютерах различных компаний, но и у простых пользователей. Это могут быть пароли, адреса электронной почты, личная информация и т.д… Для многих фирм представляют большой интерес адреса электронной почты, необходимые для рассылки по ним рекламных объявлений. Другим компаниям хочется знать, какие страницы в интернет вы посещаете. Это может быть сделано в рамках социологических исследований, проводимых компаниями для внутреннего использования, или тоже с целью определения ваших интересов для рассылки соответствующих рекламных материалов. Среди инициатив, помогающих компаниям в этом процессе, появляется все больше различных программ, в том числе и вредных, которые начинают за нами шпионить, пересылая полученную информацию на определенные сайты. Подобные программы называют программами-шпионами или spyware. Что же это за программы? И как с ними бороться?
Spyware — это программа, которая посылает информацию с вашего компьютера на какой-либо другой, причем, это происходит без вашего ведома и согласия. Пересылаемая информация может включать все, что находится на вашем компьютере или доступно с него, большая часть spyware рассчитана на пересылку демографической информации, например, адресов посещаемых вами страниц в интернет или адресов электронной почты, обнаруженных на дисках вашего компьютера.
Разрушительный потенциал подобных программ довольно высок. На современном компьютере с операционной системой Windows XP любая программа, которую устанавливал администратор или пользователь с его правами, имеет доступ ко всем файлам в системе. Это допускает возможность совершать передачу данных и получать доступ ко всему с вашим неявным разрешением.
В отличие от создателей вирусов и «троянских коней», авторам spyware необходимо ваше «Ok», чтобы установить свое изделие на ваш компьютер. Конечно, от этой процедуры как могут, отвлекают внимание пользователей. Некоторые программы используют окна с сертификатами и лицензиями, в которых нужно подтвердить прочтение, нажав «Ok».
Поскольку эти юридические документы редко читаются пользователями и содержат ряд сложных формулировок, это самый легкий путь установки spyware на ваш компьютер вместе с какой-либо популярной свободно распространяемой программой. Юридически изготовители, получив ваше согласие на установку программы на вашем компьютере и передачу информации с него, заявят, что их продукт — не spyware и программа была установлена после получения разрешения от пользователя. Но вряд ли большинство пользователей одобряют возможность передачи какой-либо информации изготовителю для использования в их целях.
Сразу после установки spyware, программы могут пересылать любую информацию с того момента, как только компьютер соединится с интернет. Передача информации происходит в фоновом режиме, и ее очень трудно проследить. Наиболее распространенные программы для защиты рассчитаны на атаки извне и не отслеживают информационные потоки с защищенного компьютера. Это относится и к встроенному в Windows XP firewall.
Зачем нужны spyware программы?
Основные беспокойства, которое возникают при обнаружении spyware программ, связаны с нарушением конфиденциальности данных пользователя. Большая часть программ-шпионов пересылает очень мало информации, так как они создаются для сбора данных о пользователях. Компании хотят знать, кто вы, на какие сайты в интернет вы заходите, что покупаете в интернет-магазинах…
Собранную таким образом информацию о большом количестве пользователей можно потом продать или использовать для рассылки в ваш адрес рекламы товаров и услуг, близких к области ваших интересов. Так как около 99% пользователей не читают лицензионных соглашений при установке программ, то не остается юридических оснований, чтобы воспрепятствовать этим потокам информации.
Еще одно возможное действие spyware программ заключается в изменении настроек вашего броузера. Некоторые программы могут стать ночным кошмаром для родителей, определяя в качестве страницы, которая загружается по умолчанию, страницу какого-либо порно-сайта. Зачастую для родителей это становиться большой проблемой, так как сейчас не редки ситуации, когда дети умеют работать на компьютере гораздо лучше своих родителей. Это связано с тем, что в школах дети получают компьютерное образование, которого не получили их родители. Также spyware программы могут существенно ухудшить ваше соединение с интернет или повлиять на работоспособность системы в целом.
Общество привыкло к рекламе. Мы считаем, что реклама обеспечивает доходы предприятий, которым было бы трудно без нее находить потребителей для своих товаров и услуг. В рекламных целях многие компании делают программы более дешевыми, добавляя в них рекламные блоки. Нужно разграничить шпионские программы и программы, созданные в рекламных целях, честно сообщающие перед установкой, что содержат рекламные блоки. Программы с рекламными блоками являются основным источником дохода многих малых компаний, занимающихся разработкой программного обеспечения.
Виды spyware
Первый тип шпионских программ изменяет параметр homepage (домашняя страница) окна броузера, устанавливая его на один из своих сайтов. Обычно включает небольшой выполняемый файл, который будет автоматически запускаться, проверяя значение измененного параметра. Технически это — не spyware, программы этого типа обычно не пересылают никакой информации. Этот тип шпионских программ обычно реализован в виде элементов управления Activex, инициирующих визиты по специфическим адресам. Наиболее известные из них — сайты xupiter.com и lop.com (мы ни в коем случае не рекомендуем вам заходить на эти сайты).
Второй тип spyware програм позволяет фактически «воровать» доход от рекламы, перенаправляя пользователей с других сайтов на свои собственные. Идея этого метода состоит в том, что, как только страница выводится на экран, программа заменяет на ней рекламные ссылки, подставляя вместо них свои собственные. Объектами новых ссылок будут компании, которые рекламируются через изготовителей spyware. По существу, программное обеспечение подключает свою собственную рекламу в поток рекламной информации, который вы получаете.
Как избежать установки программ-шпионов
Как вы уже знаете, есть много путей проникновения шпионских программ на компьютеры пользователей. Чтобы не попасться на удочку и не допустить этого, устанавливая сомнительную программу, обязательно прочитайте все комментарии в процессе установки. Часть spyware приложений может устанавливаться после появления окна операционной системы, например, такого:
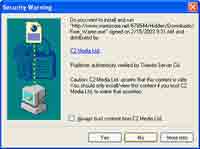
Никогда не нажимайте «Ок», не прочитав сообщение полностью и не убедившись в том, что предлагаемая к установке программа действительно вам нужна.
Настройка параметров Activex
Предположим, что вы используете Windows XP и Internet Explorer. Есть несколько параметров окна просмотра, которые можно сконфигурировать так, чтобы гарантировать защиту при работе в интернет. В первую очередь, это касается того, как вашим броузером воспринимаются элементы ActiveX. Элементы управления Activex, по существу, являются программами, которые могут выполняться под управлением Windows прямо на web-странице. Они могут включать много компонентов, таких как формы, звук и графика. Но наиболее опасная функция — возможность установки программ. Много компаний используют элементы управления Activex чтобы выполнять установку программного обеспечения с web-сайтов. По умолчанию, все операционные системы Windows спрашивают у пользователей разрешения на установку подобных приложений, но программы могут изменить настройки броузера, чтобы обходить этот этап и автоматически запускать элементы управления Activex.
Чтобы избежать этого, в Internet Explorer, щелкните на меню «tools»(сервис), затем «internet options» (свойства обозревателя) и выберите закладку «security» (безопасность). Нажмите кнопку 'custom level' (другой). Убедитесь, что выключены опции 'download unsigned Active-X controls' (загрузка неподписанных элементов ActiveX) и 'initialize and script Active-X controls not marked as safe' (использование элементов ActiveX, не помеченных как безопасные). Для повышенной безопасности установите все опции Active-X на этой странице в положение «prompt» (предупреждать).
Наиболее вероятна установка spyware программ (кроме щелчка «ok», не просматривая текст в окне) при использовании низкого уровня безопасности или неправильной установке управляющих кнопок Active-X. Если уровень безопасности установлен в «низкий» или установки Active-X все разрешают, то spyware программы смогут устанавливаться на вашем компьютере без всяких предупреждений или разрешений.
Убедитесь в том, что все опции Active-X установлены в «prompt» (предупреждать), и регулярно устанавливайте заплатки от Микрософт, которые устраняют обнаруженные проблемы в системе безопасности.
Утилиты для удаления программ-шпионов
Если вы подозреваете, что на вашем компьютере есть одна или несколькими spyware программ, то лучший способ от них избавиться — установить и запустить одну из свободно распространяемых программ для их обнаружения и удаления. Удаление шпионских программ вручную — это сложная и кропотливая работа, причем разная для каждой программы-шпиона, и нет реального централизованного информационного центра, посвященного борьбе со spyware, подобно существующим сайтам, посвященным троянским коням и вирусным программам. Так что наиболее верный шаг — использование специальных программ для удаления spyware.
Lavasoft Ad-Aware — наиболее известная утилита для удаления шпионских программ. Программа работает подобно антивирусу, сканируя файлы и данные реестра вашего компьютера. Программа распространяется бесплатно для обычных пользователей и как коммерческий пакет для предприятий.
Она легка в использовании и действительно очень похожа на большинство антивирусных программ. Ad-Aware после сканирования распределит подозрительные файлы на группы и покажет программы, которые он рекомендует удалить. Переписать программу можно на этом сайте: Lavasoft Ad-Aware
Другая свободно распространяемая программа для обнаружения и удаления spyware — Spybot Search and Destroy от PepiMK Software. Интерфейс этой программы немного менее дружественный, чем у Ad-Aware, зато она определяет больше разных типов возможных угроз (включая проблемы с безопасностью в Windows) и содержит так называемую возможность иммунизации.
Иммунизация пытается заблокировать известные spyware программы, которые устанавливаются с помощью Activex элементов. Также предотвращается доступ к файлу hosts и параметрам Internet Explorer, чтобы защитить их от изменений.
Spybot S&D кроме простого поиска предоставляет большой объем информации об опасности, найденных на вашем компьютере программ, помогая вам принимать решение об их удалении. Это гораздо удобнее, чем в Ad-Aware. Программу тоже можно переписать бесплатно по этой ссылке.
Ad-Aware и Spybot S&D хорошо дополняют друг друга, и мы рекомендуем для большего спокойствия использовать обе программы. Не забывайте, как можно чаще их обновлять с помощью встроенных средств для обновления. Обе программы позволяют выполнять проверку и обновление автоматически через определенные промежутки времени.
Хорошим дополнением к рассмотренным утилитам будет использование программных щитов firewall, с возможностью блокирования передачи информации с вашего компьютера. Примером такой программы является Zonealarm, которая отслеживает все попытки доступа в интернет и выводит окно с просьбой о разрешении или запрете для каждого приложения. Можно указать приложения, которым доступ в интернет нужно разрешать или запрещать, не спрашивая об этом пользователя. Это хорошая программа, которая позволит вам быть в курсе событий, происходящих на вашем компьютере. Переписать ее можно на сайте производителей: http://www.zonealarm.com/.
Если у вас возникли трудности с каким-то видом spyware программ и вы не можете с ним справиться самостоятельно, поищите информацию на одном из сайтов или форумов, перечисленных ниже.
   
| Страхование информационных рисков |
|
Что делать, если вас атаковали хакеры или вашу сеть поразила эпидемия нового опасного вируса, и вашим ресурсам нанесен серьезный материальный урон? Кто возместит вам потери и
на каком основании? Как в будущем защититься от риска стать жертвой Internet-угроз? На все
эти вопросы ответит страхование информационных рисков.
Что такое страхование информационных рисков?
В последнее время много говорят о страховании информационных рисков, но до конца мало кто
понимает, что это за услуга и с чем ее едят. Попробуем разобраться с ней, касаясь при этом
моментов, которые обычно остаются за пределами рекламных материалов страховых компаний.
До недавнего времени компании, тесно связанные с информационными технологиями если и
пользовались услугами страховых компаний, то только с целью страхования своего имущества от
различного вида стихийных бедствий — пожаров, наводнений, воздействий воды при тушении пожара
(например, конденсация пара и выведение из строя) и т.д. Кроме того, популярностью пользуется и
страхование оборудование от скачков напряжения и других ситуаций, приводящих к нарушению
функционирования и даже уничтожению сетевого и иного оборудования. Из последних нашумевших
случаев такого рода угроз можно назвать пожары в компании «Инфосистемы Джет» и в здании телефонной станции на улице Щепкина, 51, принадлежащей
Замоскворецкому узлу связи ОАО «МГТС». В последнем случае из строя вышли 4
АТС и около 40000 абонентов оказались без связи, а также пострадали компании «AMT», «Телмос»,
«Комстар» и «МТС».
Однако угрозы компаниям не ограничиваются только стихийными бедствиями. Как известно,
абсолютной защиты не существует, и создать систему со 100%-ой гарантией от различных угроз
невозможно. А число этих угроз растет с космической скоростью. Если не со второй, то с первой уж
точно. Различные статистические отчеты, с завидной регулярностью появляющиеся на свет,
предрекают постоянный рост вирусов, червей, троянцев и DoS-атак, которые угрожают абсолютно
любой компании, имеющей выход в Интернет. Казалось бы в здании нет пожара и сервера работают
нормально, но данные на них уничтожены вследствие вирусной эпидемии. Что делать? Страхование
имущества здесь не поможет, т.к. удар нанесен по информационным активам компании. Следствием
такой атаки может служить простой в деятельности и неспособность предоставления пострадавшей
компанией услуг своим клиентам. А это не только недополученная прибыль, отток клиентов и
расходы по восстановлению деловой репутации, но и возможные иски со стороны клиентов,
акционеров и других лиц. Одним из элементов защиты от такого рода угроз является страхование
информационных рисков, которому начинает уделяться внимание в настоящий момент во всем мире
и в России.
В отличие от страхование имущества, страхование информационных рисков распространяется на:
программное обеспечение, в т.ч. биллинговые системы, Web-сервера, ERP-системы и
средства защиты; электронные данные, находящиеся в базах данных, на файловых серверах и других
носителях (CD-ROM, DVD, стриммерные ленты и т.д.); финансовые активы в электронной форме, в т.ч. в системах клиент-банк.
Если объект страхования не представляет никакой тайны, то события, приход которых знаменует
наступление собой выплаты со стороны страховой компании, до поры до времени остаются темной
лошадкой и пора перейти к понятию «страхового случая». Его стараются предотвратить все — и
страховая компания, не желающая расплачиваться за чужие ошибки, и страхователь, бизнес которого
все равно страдает, несмотря на возмещение понесенных убытков. Не надо забывать, что любые
поползновения на активы компании несут с собой и неконтролируемые убытки, такие как, потеря
деловой репутации, падение стоимости акций компании, сокращение заказов и отток клиентов,
уголовное преследование и персональная ответственность руководства компании.
Что такое страховой случай?
Названные выше убытки являются страховыми случаями, к которым можно отнести уничтожение или
повреждение застрахованных активов, описанных выше, вследствие наступления следующих
событий:
Действие вирусов, червей и троянских коней. Это самый распространенный вид
информационных угроз, с которым сталкиваются по разным данным от 85 до 93% всех
компаний. Эти же угрозы приносят и максимальные убытки для компаний. Компьютерные атаки со стороны внешних злоумышленников (хакеров). Надо заметить, что
некоторые страховые компании (например, ОАО «Ингосстрах») относят к этому событию не
только сами атаки, но и угрозы их совершения. Хищение денежных средств в электронной форме внешними злоумышленниками. Такое
хищение может происходить как с помощью сфальсифицированного финансового поручения
посланного электронным способом страхователю или от имени страхователя, так и путем
модификации программного обеспечения (например, атака «салями») и даже путем
непосредственного ввода команд, например, в системе «Интернет-банк».
Несанкционированные действия со стороны собственных сотрудников компании. Сбои систем по причине ошибок при их проектировании, разработке, создании, установке,
настройке и эксплуатации. В данное событие очень четко вписываются различные ошибки
персонала (в т.ч. и непреднамеренные), которые сводят на нет все мероприятия по защите
корпоративных ресурсов.
Страховым случаем также является временное прекращение деятельности вследствие любого из
вышеперечисленных страховых случаев.
Как проводится страхование информационных рисков?
Страхование реализуется в виде последовательного выполнения 5 обязательных шагов:
переговоры, определяющие условия страхования разработка и согласование предложений по страхованию проведение экспертизы страхователя выполнение рекомендаций, полученных в результате экспертизы подписание договора о страховании.
Прежде чем страховая компания примет на себя риски страхователя, она должна убедиться, что сеть
страхуемой компании не является дырявым решетом, и первая же атака не приведет к наступлению
страхового случая. Другими словами, непременным условием страхования информационных рисков
является проведение специальной экспертизы по анализу рисков страхового объекта. Эта
экспертиза, по-русски звучащая также как и по-английски — «сюрвей» (от английского «survey» -
«осмотр»), проводится экспертами в области информационной безопасности, которые и выносят свой
вердикт об уровне защищенности страхуемой компании.
Особенность этой экспертизы в том, что совершается она независимыми специалистами,
неработающими ни в страхуемой, ни в страховой компании. Считается, что это позволит страховой
компании получить более точную картину о страхователе, а последнему — оценить свою систему
защиты с точки зрения независимого незаинтересованного эксперта. Надо помнить, что привлечение
российских экспертов обходится в несколько раз дешевле их западных собратьев, предпочитающих
почасовую оплату труда. Половина стоимости такого сюрвея компенсируется страховой компании при
заключении соответствующего договора страхования.
Однако предстраховая экспертиза не является гарантией заключения договора. Дело в том, что по
результатам проведенного анализа может потребоваться реализация дополнительных технических и
организационных защитных мер, снижающих риски нанесения ущерба корпоративным ресурсам. Не
все компании могут пойти на дополнительные затраты, а без них договор страхования заключаться
не будет, т.к. вероятность наступления страхового случая становится слишком высокой. Как говорит
начальник управления информатизации «Промышленно-страховой компании» И.В. Парафейников:
«Мы готовы страховать такие риски, но в этом случае страхователю предъявляются
требования провести ряд организационно-технических мероприятий для сокращения нашего
риска, а это, естественно, резко повышает цену вопроса, поэтому многие компании считают,
что страховать информационные риски себе дороже».
Как только наступает страховой случай, страховая компания выезжает на место и проводит оценку
нанесенного ущерба, после чего наступает момент выплаты страхового возмещения. Однако
выплаты производятся не единовременно, а в течение срока действия страхового полиса (как
правило, 1 год).
Сколько это стоит?
Какова цена вопроса? Это, пожалуй, самый трудный вопрос, на который нет точного ответа.
Стоимость этой услуги рассчитывается индивидуально для каждого клиента, но обычно не
превышает 5% от установленного в полисе страхования лимита ответственности страховой
компании. В качестве параметров, влияющих на ставку страхования, используются:
Стоимость застрахованных ресурсов. Чем она выше, тем ниже ставка страхования. Например,
компания Lloyd определяет страховой взнос в 20000 долларов (т.е. 5%) при стоимости
информации в 1 миллион долларов и 75000 долларов (т.е. 0,75%) при возрастании стоимости
информации до 10 миллионов долларов.
Используемые средства защиты. Чем известнее система защиты, тем ниже ставка
страхования. Статистика атак для аналогичных компаний отрасли.
Однако данная ставка страхования может быть снижена до 3% и даже 1,5%. Для этого достаточно
реализовать рекомендованные в результате экспертизы защитные меры.
Самое сложное – это определить лимит ответственности, т.е. ту сумму, которую будет обязана
выплатить страховая компания в результате наступления страхового случая. В свою очередь, эта
сумма делится на 2 составляющих:
Необходимо добавить, что многие страховые компании устанавливают нижнюю границу страховой
суммы, ниже которой она опускаться не может. Например, у Ингосстраха эта сумма равна 50000
долларов США, у западных компаний эта планка значительно выше, что связано с увеличением
накладных расходов на проведение различных страховых мероприятий. Верхняя граница
возмещаемого ущерба никем не ограничивается, хотя существует негласная граница (например, на
Западе она равна 100 миллионам долларов), превышение которой требует более тесного контакта со
страховой компанией и четкой проработки всех юридических и технических моментов. В среднем же,
лимит ответственности на западном рынке страхования информационных рисков составляет от ста
тысяч до 5 миллионов долларов. Для России эта цифра пока не определена ввиду отсутствия
необходимой статистики.
Ситуация в мире
Широкое распространение данный вид страхования получил в 90-х годах прошлого века в связи с
повсеместным использованием средств вычислительной техники и сети Интернет во всех областях
деятельности человека. В настоящий момент услуги по страхованию информационных рисков
предлагают многие страховые компании, в частности:
При этом сложилась практика, согласно которой страховые компании работают в тесном контакте с
разработчиками средств защиты и компаниями, специализирующимися в области информационной
безопасности. После проведения сюрвея эксперты рекомендуют страхователю применять средства
защиты (в России это могут быть сертифицированные Гостехкомиссией или иными регулирующими
органами решения) разработчика, имеющего соответствующие отношения со страховой компанией. В
случае применения таких средств ставка страхования снижается по сравнению с типовой, например,
с 2,5% до 1,5%. Разумеется, страховая компания рекомендует не любые средства защиты, а только
хорошо известные и зарекомендовавшие. Например, такой альянс существует между компанией
Internet Security Systems и Marsh, между Counterpane
Internet Security и Lloyd и т.п.
Как правило, клиентами страховых компаний становятся крупные и не очень фирмы, пожелавшие
защитить себя от возможных потерь в результате наступления страхового случая. Частные лица не
входят в область интересов страховых компаний и это закономерно – прибыли мало, а затрат на
ведение сделки предостаточно.
Однако не все страховые компании думают аналогичным образом. Относительно недавно две
японских компании Nippon Intelligence и AIU (филиал AIG) предложили частным пользователям
персональных компьютеров услугу по страхованию их информации от вирусной активности и
проделок хакеров. Услуга, которая распространяется через Интернет-провайдеров, будет стоить
клиенту 5-6 долларов в месяц (600-700 йен). К концу 2004 года компании планируют довести число
своих клиентов до 400 тысяч. Однако, на сегодняшний день, это, пожалуй, исключение из правил –
страховые компании неохотно работают с частными лицами. Только в случае большого числа
потенциальных клиентов страховая компания не только окупит расходы, но и получит прибыль по
формированию рынка страховых услуг для частных лиц. В России же число обладателей
компьютеров, да еще и платежеспособных, невелико и не стоит ожидать прихода к нам услуг
страхования информационных рисков для частных лиц ранее, чем через несколько лет.
А что в России?
В России информационными рисками заинтересовались в конце прошлого века. В частности при
содействии Минсвязи России в середине 90-х годов был проведен ряд работ по изучению западного
опыта и разработке правовой и методической базы для страхования этого вида рисков в России. В
работе принимали участие специалисты разных организаций, в т.ч. Ассоциации российских банков, Межбанковского финансового дома, ВНИИПВТИ и т.д. Однако,
несмотря на почти десятилетний юбилей, для России – это по-прежнему новый вид бизнеса.
Страховые компании, получившие соответствующие лицензии, можно пересчитать по пальцам одной
руки. Одним из пионеров был Ингосстрах, который еще в 1999 году подписал с Минсвязи
«Соглашение о сотрудничестве в области страхования информационных рисков». В настоящее время
Ингосстрах разработал программу страхования информационных рисков и предлагает ее широкому
кругу организаций, активно использующих информационные технологии в своей деятельности.
Аналогичные услуги предлагают компании «Согласие» (ранее известная, как «Интеррос-Согласие»),
«Инфистрах», «АФМ Страховые консультанты и брокеры». Первая предлагает комплексное страхование банков (в его основе лежат обязательства по страховому покрытию банков, известные в мире как Bankers Blanket Bond, BBB), в т.ч. и страхование от
электронных преступлений и порчи данных на электронных носителях. Вторая компания, являясь
членом ассоциации «Сириус», заявляет о страховании ее членов. Лицензию на данный вид
деятельности также планирует получить и РОСНО. Другие страховые компании пока не готовы
предоставить данный вид услуг своим клиентам, ограничиваясь страхованием сетевого
оборудования. Кстати, некоторые страховые компании заманивают к себе клиентов страхованием
информационных рисков, понимая под ним именно страхование серверов, коммуникационного
оборудования и т.п., т.е. страхование имущества.
Учитывая, что на сайте Ингосстраха информации о предлагаемой им программе вы не найдете, я хотел бы упомянуть о некоторых разработанных ими страховых продуктах. Первый
из них касается страхования удостоверяющих центров, которые активно создаются после принятия
закона об электронной цифровой подписи. Но т.к. данные центры не имеют достаточных финансов,
то их деятельность ставит под угрозу интересы, как самого удостоверяющего центра, так и
владельцев сертификатов и организаций, их принимающих. Страховой полис Ингосстраха призван
обеспечить финансовые гарантии этого развивающегося вида бизнеса.
Второй интересный страховой продукт связан со страхованием ответственности разработчиков
средств защиты. Как заявил коммерческий директор НИП «Информзащита» Виктор Попов на семинаре «Управление информационными рисками для профессиональных
участников фондового рынка», проведенного 2 года назад НИП «Информзащита» и ОАО
«Ингосстрах»: «Мы (НИП „Информзащита“ является разработчиком различных средств защиты –
А.Л.) со своим уставным капиталом не можем идти ни в какое сравнение с нефтяной компанией,
для которой мы поставляем средства защиты. Единственный выход из ситуации заключается в
том, чтобы следовать по пути цивилизованных стран и страховать результаты работы».
Поэтому данный вид страхования позволит защититься пользователям средств защиты от ущерба,
возникшего по причине их обхода или наличия в них уязвимостей. В мае 2000 года были
зафиксированы первые случаи такого страхования – им воспользовались компания ОКБ САПР, являющая разработчиком систем защиты семейства «Аккорд», и «Российские
финансовые коммуникации». Компания «Лаборатория Касперского» также
не осталась в стороне и в сентябре прошлого года воспользовалась услугами компании «АФМ
Страховые консультанты и брокеры», которая стала представлять интересы этой российской
антивирусной компании. Кстати, «Лаборатория Касперского» работает и с «Ингосстрахом», предлагая
клиентам совместный продукт по страхованию от вирусных атак.
В конце марта был запущен новый для России Internet-проект «Страховая биржа Онлайн», на которой любой желающий может застраховать свои информационные риски
(западный аналог такого ресурса расположен по адресу ). Создателем
проекта является брокерская компания «Страховой сервис», а свое участие в нем подтвердили
«Ингосстрах», «Ресо-Гарантия», «Спасские ворота», «Альфастрахование», «Ренессанс-
Страхование» и «Согласие».
Как регламентируется этот вид страхования в России?
Одной из первых попыток регламентации данного рынка послужил проект Указа Президента России
«О порядке развертывания в Российской Федерации системы страхования информационных рисков»,
который был разработан еще в 1996 году Всероссийским научно-исследовательским институтом
проблем вычислительной техники и информатизации. В 1997 данный проект
был доработан и вместе с проектом Постановления Правительства «О мерах по развертыванию в
Российской Федерации системы страхования информационных рисков» разослан в 33
заинтересованные организации федерального и регионального уровня. Однако до принятия и
реальной апробации данного документа дело так и не дошло.
Следующая попытка была сделана в ноябре 1997 года, когда была проведена коллегия Минсвязи по
данному вопросу, а уже в 1999-2001 годах между Минсвязи и страховыми компаниями «Ингосстрах» и
«Инфистрах» было подписано соглашение о сотрудничестве. В 2000 году была принята «Доктрина
информационной безопасности РФ», в которой также было уделено внимание созданию системы
страхования информационных рисков. Существуют и другие нормативные акты, в которых
упоминается данная система страхования, однако сама система в России пока так и не создана.
Различные организации, в частности, уже упомянутый ВНИИПВТИ, рабочая группа «Минимизация
информационных рисков» при Ассоциации документальной электросвязи и т.п.
сейчас ведут работы по разработке документов, регламентирующих эту страховую услугу. В
частности разрабатываются проекты:
Закона об обязательном и добровольном страховании информационных рисков Перечня информационных ресурсов и систем, подлежащих обязательному страхованию Концепции страхования информационных рисков в отрасли связи Отраслевого стандарта «Классификация информационных рисков» для Минсвязи Документов по аккредитации страховых и экспертных компаний Методики оценки ущерба и суммы страхового возмещения И т.д.
Плюсы страхования
Плюсов у страхования много, причем для всех участников этого процесса. Самый главный плюс
получает страхователь, который сможет возместить свои потери в результате любых воздействий на
информационные ресурсы. На первый взгляд непонятна выгода страховой компании, которая должна
будет выплачивать всем своим клиентам немалые суммы в случае наступления страхового случая.
Однако не надо считать страховые компании альтруистами, готовыми по первому зову расстаться со
своими деньгами. Все гораздо сложнее. Страховой полис заключается только с той компанией,
которая выполнит ряд мер по защите своих ресурсов, что существенно снижает вероятность
наступления страхового случая. В идеальной ситуации события, которое влечет за собой негативные
последствия, может не наступить вообще и те несколько тысяч долларов, которые составляют ставку
страхования, кладутся страховой компанией себе в карман. Конечно, необходимо компенсировать
затраты на оформление договоров и экспертизу, но стоимость последней не превышает 2-3 тысяч
долларов, что и обуславливает нижнюю планку лимита ответственности в 50000 долларов.
Экспертной компании, проводящей сюрвей, страхование предоставляет новых клиентов. При этом,
экспертная компания в выигрыше в любом случае, т.к. ее услуги оплачиваются независимо от
заключения договора страхования. Также в плюсе и разработчик средств защиты, который работает в
альянсе со страховой компанией. Страхование информационных рисков позволит последним двум
категориям освободить рынок от фирм-однодневок и фирм, «осваивающих» деньги заказчика без
реального решения его проблем. Таких фирм, особенно в сегодняшних условиях, «пруд пруди», т.к.
сдерживающих факторов практически никаких (особенно после перехода к новому законодательству
в области защиты информации). Такие фирмы, не имея специалистов в своем штате, но имеющих
финансовые ресурсы или мощное лобби в тех или иных структурах, могут «впаривать» клиентам
некачественные решения и услуги. Страховая компания, опасаясь некачественной экспертизы и
поставки «дырявых» решений, предпочтет иметь дело только с зарекомендовавшими себя
компаниями.
Заключение
Я надеюсь, что я смог вкратце рассказать о страховании информационных рисков, новой услуге,
которую начинают предлагать некоторые отечественные компании и которая, при правильном
подходе, может явиться дополнительной мерой защиты корпоративной сети от внешних хакеров и
внутренних злоумышленников.
| Безопасность домашних пользователей: персональные файрволы |
|
Файрволы играют критическую роль в сетевой и компьютерной безопасности. Здесь рассмотрены типичные функции файрволов и то, как они могут полезны на индивидуальном уровне. В этой статье мы исследуем некоторые из лучших вариантов, представленных на рынке, многие из которых доступны бесплатно или уже установлены на многих операционных системах.
Чтобы определить какой файрвол является лучшим для Вас, рассмотрим пять вопросов:
- Какие возможности являются наиболее важными для меня?
- Имею ли я "опыт" получения вирусов и червей?
- Какие другие методы обеспечения безопасности я использую?
- Сколько времени я хочу потратить на настройку файрвола?
- Много ли программ, требующих автоматического доступа к интернет я использую?
Средний пользователь имеет несколько программ, которые регулярно получают доступ к интернет (он или она знают об этом или нет), некоторые вирусные проблемы, и интерес в дешевом или бесплатном решении с минимальной конфигурацией и головной болью при обслуживании. Продвинутые варианты, вроде шифрования, блокирования рекламы, просмотр и скрытие cookie предлагают большую секретность, но часто влекут за собой дополнительную работу для части пользователей. Как всегда есть компромиссы, но большинство файрволов обеспечивают достаточно простые интерфейсы, так что любой может контролировать действия файрвола. Файрволы больше не являются ответственность старших сетевых администраторов - мы все квалифицированные операторы.
Выбор возможностей
Не углубляясь в детали относительно того, что дают эти характеристики, рассмотрим здесь основные варианты, доступные в таком ПО, как персональные файрволы:
- Фильтрация входящего трафика
- Фильтрация исходящего трафика
- Проверка целостности приложения
- Шифрование данных
- Сокрытие вашего присутствия
- Создание отчетов / Ведение логов
- Защита электронной почты от вирусов
- Блокирования всплывающих (Pop-up) рекламных окон
- Слежение за cookie
- Защита от шпионского ПО
- Защита ноутбука
Среди этих возможностей часть являются наиболее важными: фильтрация входящего трафика против фильтрации исходящего трафика, проверка целостности приложения и уведомления пользователя. Более подробно они будут обсуждены ниже.
Как было объяснено ранее, работа файрволов заключается в исследовании пакетов данных через различные фильтры. Они анализируют порты, адреса через которые проходят потоки данных, характеристики данных, типы данных и протоколы передачи данных.
Фильтрация входящего трафика против фильтрации исходящего трафика
Фильтрация входящего трафика относится ко всей поступающей информации. Это то, что большинство людей приравнивают к работе файрвола. Однако фильтрация исходящего трафика может быть так же, если не больше, важна для безопасности системы. Например, после установки файрвола подобного Zone Alarm впервые, многие пользователи заметят странные программы, пробующие получить доступ к интернету, используя необычные порты. Это может быть вредоносное ПО, установленное в систему различными способами. Многие люди не осознают, что они уже имеют установленное вредоносное ПО и возможно в течении некоторого времени. В худшем случае это может заставить действовать их компьютер как "зомби" или "трутень" под контролем третьего лица, находящегося в другом месте в интернете. Так как такой тип вредоносных программ часто не обнаруживается антивирусным ПО, целью фильтрования исходящего трафика является обнаружение этих программ и препятствия причинения вреда ими другим. Кроме того, фильтрация исходящего трафика уведомит пользователя о других попытках различного шпионского ПО получить доступ к Интернет, и таким образом предотвратит утечку вашей личной информации.
Целостность приложения
Проверка целостности приложения это всего лишь причудливое названия слежения за изменениями данных. Дерматологи рекомендуют наблюдать за изменением цвета и размера родинок. Это то же самое. Если главное приложение изменилось со времени последнего использования, при том, что ни пользователи, ни администраторы на выполняли его модернизацию, это может служить "красным флагом" файрволу, означающим что данное приложения могло быть инфицировано. Во многих случая предупреждение возникнет вследствие того, что вы только что модернизировали приложение. Однако в некоторых случая причиной предупреждения может быть злонамеренная программа, которая без вашего ведома управляла и изменила приложение.
Уведомления пользователя
В некоторых файрволах есть уведомления пользователя в определяемом или всплывающем окне, которые предупреждают пользователя о запросах на входящие или исходящее соединение. Можно наблюдать за каждым соединением, но после первых пятнадцати минут использования нового файрвола новинка надоедает, и большинство пользователей находит, что контролировать постоянный поток запросов это мучения. Настройка автоматического принятия и отклонения некоторых типов запросов является оправданной в большинстве случаем и позволяет пользователю избежать постоянной игры роли привратника.
Кто создает личное ПО межсетовой защиты?
Сначала о соперниках: Windows XP и Mac OS X оба поставляются с их собственными встроенными файрволами, поэтому если вы используете одну из этих ОС, основной файрвол у вас уже установлен (но возможно не включен). Если это удовлетворяет ваши потребности, определенные выше, все что нужно - минимальная настройка, включающая файрвол. Также стоит отметить, что все Unix и Linux системы имеют пакетные фильтры - различные формы программных файрволов.
Популярные бесплатные файрволы включают в себя Zone Alarm, Kerio Personal Firewall 2, и Agnitum's Outpost. Другие файрволы, которые являются недорогими и/или имеют бесплатный ограниченный срок использования это Norton Personal Firewall, Black ICE PC Protection, McAfee Personal Fireweall и Tiny Personal Firewall.
Информация, приведенная ниже, относительно каждого из перечисленных файрволов в дополнение к тестированию была собрана из различных источников. Некоторые из коммерческих предложений требуют ежегодной оплаты, но это стоит того, т.к. гарантирует автоматические обновления к файрволу, чтобы поддерживать высокий уровень защиты. Обратитесь к таблице для сравнения продуктов.
"Родные" файрволы операционной системы
Windows' Internet Connection Firewall:
Встроенные возможности файрвола XP слабы, но это лучше, чем ничего. Важно обратить внимание на то, что у данного файрвола нет возможности фильтрования исходящего трафика или любых других дополнительных возможностей. По умолчанию файрвол в XP выключен, но лучше проверьте это перед установкой другого ПО межсетовой защиты. Для включения/выключения откройте "My Network Places", щелкните на "View Network Connections", выберите соответствующее соединение и щелкните правой кнопкой мыши на "Properties", затем кликните на "Advanced" и поставьте/снимите галочку на "Protect My Computer And Network By Limiting Or Preventing Access To This Computer From The Internet". Вуаля: У вас есть основной файрвол. Обратите внимание, вы никогда не должны использовать большего одного программного файрвола одновременно. Выключите файрвол XP перед установкой любого другого ПО межсетевой защиты.
Mac OS X Firewall:
Встроенный в Mac OS X файрвол, подобен другим, основанным на Unix, поэтому это влечет за собой расширенную форму мониторинга портов. Он прост для понимания и настройки, но также, подобно файрволу Windows XP, выключен по умолчанию. Включить или выключить файрвол можно здесь: "System Preferences" -> "Sharing" -> "Firewall". Несколько переключателей в окне "Sharing" наряду со следующими инструкциями от Apple - все, что нужно для включения файрвола. В родном средстве межсетевой защиты нет никаких расширенных возможностей, но нужно отметить, что в последней версии MacOSX, Panther, включая версию Safari, браузер блокирует всплывающие окна и осуществляет защиту cookie.
Популярные бесплатные файрволы
Kerio Personal Firewall 2:
Бесплатен для домашнего использования или $39 для корпоративных пользователей. В дополнение к возможности создавать собственные правила Kerio имеет предварительно загружаемый набор правил. Есть одна особенность, уникальная для Kerio и Tiny (они совместно используют одну и ту же архитектуру) - идентификация файла по цифровой сигнатуре. Файлы не зашифрованы файрволом, но он использует криптографию как средство контроля целостности приложений. Kerio относительно новый, но уже получил хорошие отзывы.
Outpost Firewall, by Agnitum:
Это хороший, надежный и бесплатный файрвол, но так или иначе имеющий небольшое признание. Удобен в использовании, блокировании баннеров, вирусов и контроле cookie.
Zone Alarm, by ZoneLabs:
Вероятно самый известный бесплатный файрвол на рынке PC, Zone Alarm прост в установке и настройке. Подобно другим бесплатным и коммерческим продуктам, он фильтрует входящий и исходящий трафик. Zone Alarm в течении нескольких лет был признанным лидером среди бесплатных персональных файрволов для PC, но сейчас некоторые из других нижеупомянутых продуктов становятся весьма конкурентоспособными.
Недорогие файрволы (большинство с бесплатными trial-версиями)
Black ICE PC Protection:
Black ICE имеет меньшую аудиторию, чем некоторые другие ведущие системы сетевой защиты, вероятно из-за его простого интерфейса и ограниченного набора возможностей, но имеет хорошее средство обнаружения вторжений, понятные отчеты и простой интерфейс. Как и в большинстве других файрволов, пользователи могут произвести идентификацию хакера. Это дешевый трюк, но по-видимому дает не больше пользы, чем в других бесплатных файрволах.
Norton Personal Firewall 2004:
Norton-Symantec, как известно, производит надежное ПО для защиты информации, и это не исключение. Версии Norton Personal Firewall 2004 и Norton Internet Security есть и для PC и для Mac. Как сообщается, эти программы подходят как новичкам, так и экспертам в защите. Norton имеет полный набор возможностей, доступны предписанные правила, и простую процедуру установки. Версия Norton Internet Security включает в себя антивирусный контроль (см. таблицу ниже). При покупке программы от одного из "больших мальчиков", цена будет несколько больше. Norton и McAfee предлагают продукты с ценой более $50, тогда как все остальные программы из этого списка стоят меньше $50.
McAfee Personal Firewall:
McAfee Personal Firewall имеет приятный интерфейс, но длинный процесс настройки. Некоторые обзоры оценивают его выше Norton'a, но из-за немного меньшей "зрелости" продукта McAfee занимает второе место. Основная версия файрвола стоит $30 и Internet Security версия за $70, включающая чат для детей, антивирусную защиту и блокирование рекламы.
Outost Firewall PRO, by Agnitum:
Коммерческая версия бесплатного Outpost Firewall, имеющая ряд особенностей, среди которых проверка целостности приложений. Цена разумна и есть лицензии для домашней сети. Удобен в использовании, блокировании баннеров и вирусов и контроле cookie. Определенно ценное предложение для всей домашней сети.
Tiny Personal Firewall:
Предыдущие версии были бесплатными, но сейчас бесплатно Tiny предлагает только trial-версии. Конкурируя с ZoneLabs за позиции на рынке, Tiny заработала хорошую репутацию. Установка проста, присутствует множество экспертных опций, включая детальное управление программой, и диалоги также содержат немалое количество подробностей. Изменение правил может быть весьма утомительно, но многие опытные пользователи наслаждаются этой возможностью. Одна версия набрала мало очков на ShieldsUp анализе (см. ниже информацию о тестировании), и вообще, тесты Tiny немного ниже ZoneAlarm.
Zone Alarm Plus or Zone Alarm Pro, by ZoneLabs:
Немного запутывает изобилие вариантов представляемых ZoneLabs: Zone Alarm, Zone Alarm Trial, Zone Alarm Plus 4.0, и Zone Alarm Pro 4 with Web Filtering, но все это сводится к одному: бесплатно вы получаете основной файрвол. Заплатите $40 и вы получите удобный пользовательский интерфейс и вирусную защиту или заплатите $50 и добавьте к этому Очистку Кеша (Cache Cleaner), Блокирование рекламы (Ad Blocking) и Управление cookie (Cookie Control). Если вы тратите деньги, то кажется, что дополнительные 10$ стоят этого. Zone Alarm устойчивая программа, но ее недостаткам относится то, что механизм фильтрации исходящих соединений является несколько неуклюжим, и его непрерывно выскакивающие предупреждения могут стать раздражающими.
Управление файрволом
Установка и настройка любого из этих файрволов достаточно проста. Большинство из них используют понятный язык, например "Paranoid", "Nervous", "Cautious" или "Trusting" установки в BlackICE. Ежедневное использование и мониторинг могут быть детализированы на столько, на сколько позволяет программное обеспечение, но большинство пользователей предпочитает как можно меньше отвлекаться на это. Все не встроенные в ОС файрволы создают отчеты или логи, созданные во время работы файрвола. Эти логи можно не читать, но они часто говорят многое о трафике в системе и сети и могут очень эффективно предупреждать пользователя об общих угрозах.
Тестирование 1,2,3
К счастью, существует несколько сайтов для сканирования и тестирования персональных файрволов. Вот три лучших из них:
HackerWhacker - Здесь можно бесплатно просканировать и проверить файрвол.
ShieldsUp! Internet Vulnerability Profiling и Leak Test - ShieldsUp! бесплатно предоставляет довольно полный спектр услуг; Leak Test проверяет браузер на возможность утечки информации.
Security Space: Desktop Audit - За $30 в год эта компания обеспечит аудит безопасности вашего компьютера, который будет занимать от 30 минут до часа.
Заключение
Из-за увеличения трафика и более серьезной, чем когда-либо, угрозы из интернета, потребность в личном файрволе возросла на столько, что файрвол стал абсолютно необходим для домашних пользователей. Вложение небольшого количества времени и денег - и у вас появится надежная стратегия обеспечения вашей личной безопасности и секретности. Список выше, после определения ваших потребностей, может стать хорошей точкой старта для выбора персонального файрвола. Выберите один, скачайте и попробуйте попользоваться. В худшем случае вы немного улучшите безопасность и получите несколько всплывающих окон, напоминающих о безопасности. В лучшем случае, вы можете спокойно спать по ночам, зная, что номера ваших кредитных карточек не могут быть украдены с вашего компьютера и что вероятность вирусной инфекции значительно уменьшена.
| Что делать, если вашу ПЭВМ взломали |
|
Первым шагом, если Вы обнаружили, что машина взломана, является отсоединение ее от сети и ее перезагрузка в однопользовательский режим. Однопользовательский режим позволяет предотвратить изменение логов или данных пользователями, злоумышленником или процессами злоумышленника, которые могли остаться после взлома системы.
Далее рекомендуется проделать следующее:
1. Резервное копирование поврежденной системы.
Перед тем как начинать анализ вторжения, хорошо создать резервную копию вашей
системы; для этого вам потребуется жесткий диск, размер которого больше или
такой же, как и размер диска на поврежденной системе; после установки на диск
файловой системы можно воспользоваться утилитой "dd". Например, на ОС Linux с
двумя SCSI дисками, следующая команда делает копию поврежденной системы
(/dev/sda) на диск сходного или большего размера (/dev/sdb).
# dd if=/dev/sda of=/dev/sdb
Для более полного ознакомления с командой dd следует прочесть man.
Так же существует еще множество способов для создания резервной копии вашей
системы.
2. Анализ вторжения.
2.1 Поиск изменений в программах и конфигурационных файлах.
Когда вы ищите изменения в программах или конфигурационных файлах, вам
следует помнить, что утилиты, которые вы используете тоже могут быть изменены. В
связи с этим, мы настоятельно рекомендуем загрузиться с "чистого" ядра и
воспользоваться "чистыми" системными утилитами. Так же советуем проверить все
системные файлы на предмет троянов, установленных злоумышленником. Некоторые
системные утилиты/демоны часто заражены троянами, такие как telnet, in.telnetd,
login, rlogin, su, ftp, ls, ps, netstat, ifconfig, find, du, df, sync, inetd,
sshd, и syslogd; так же следует проверить файлы /etc/inetd.conf и libc
библиотеку.
В связи с тем, что программы с внедренными в них троянами могут иметь сходный
размер с подлинными, мы рекомендуем использовать cmp для проверки на "вшивость"
простым сравнением. Альтернативой cmp может послужить md5, позволяющая проверить
целостность файла по контрольной сумме. Контрольные суммы можно сделать с
"чистой" системы для последующего сравнения, либо взять у разработчика ОС.
Так же следует проверить на наличие изменений файлы /etc/passwd и
/etc/inetd.conf. Если у вас открыты удаленные сервисы типа rlogin, rsh, rexec,
следует проверить /etc/hosts.equiv и $HOME/.rhosts файлы.
Проверьте ОС на наличие новых SUID и SGID файлов с помощью команды find и
md5:
# find / \( -perm -004000 -o -perm -002000 \) -type f -print
3. Поиск информации и программ, оставшихся после взлома.
Злоумышленники обычно устанавливают собственные программы для продолжения
мониторинга или возможности иметь доступ к взломанной системе.
Обычно после злоумышленника на диске могут остаться:
Сетевые снифферы
Сниффер - это утилита, которая позволяет мониторить и записывать весь сетевой
трафик в файл. Злоумышленники часто используют снифферы для добычи логинов и
паролей пользователей, которые в чистом виде передаются по сети.
Троянские кони
Троянский конь - это работающие стандартным образом программы, но с
добавленными злоумышленником функциями. Злоумышленник может использовать
троянского коня для сокрытия своей активности, добычи логинов и паролей
пользователей и создания бэкдоров для последующего доступа к взломанной
системе.
Эксплоиты (exploit)
Программное обеспечение может быть уязвимо к таким действиям, как
переполнение буферов, используемых для обмена информацией. Злоумышленник может
использовать специальные программы, использующие переполнение буферов для
получения прав суперпользователя root. Такие программы также часто остаются в
"спрятанных" каталогах.
Другие утилиты злоумышленника
Естественно, что это не все утилиты, которые может использовать
злоумышленник. Вполне возможно, что после него останутся и другие следы. Вот
некоторые из возможных:
- утилиты, позволяющие проверять системы на уязвимость
- программы для сканирования других хостов
- программы для запуска "DoS" (Denial of Service) атак (в том числе
распределенных)
- программы, использующие ресурсы вашего компьютера ( например, для "крэка"
паролей)
Вывод утилит злоумышленника
Возможно что в найденных вами лог-файлах, сгенерированные утилитами
злоумышленника, может содержаться информацию о других взломанных сайтах, дырах
на взломанных машине(ах) в вашей сети, дырах на других сайтах.
Мы советуем вам поискать такие утилиты и сопутствующие файлы. Будьте уверены
в том, что вы используете "чистую" копию утилиты для поиска файлов
злоумышленника.
В первую очередь следует обратить внимание на ASCII файлы в каталоге /dev.
Некоторые троянские программы хранят там свои конфигурационные файлы. Если
злоумышленник создал нового пользователя и домашний каталог, посмотрите в нем.
Так же следует поискать файлы или каталоги со странными названиями типа "..."
или ".. ", " " и т.п.
Просмотр лог-файлов
Просмотр лог-файлов может вам помочь понять, как был взломан ваш компьютер,
что случилось во время взлома и какие удаленные хосты имели доступ к
компьютеру.
Помните, что лог-файлы могут быть исправлены злоумышленником.
Возможно вам понадобится посмотреть в /etc/syslog.conf, чтобы понять, куда
syslogd пишет сообщения. Если Вы настроили syslogd для передачи статистики на
другой хост - шансы обнаружить реальную статистику значительно возрастают.
Вот список самых популярных названий UNIX лог-файлов, их функции и чего
искать в этих файлах. В зависимости от типа вашей системы у вас их может не
быть.
Messages
Обычно в данный файл попадает большое количество информации. Вам следует
поискать что-либо чрезвычайное, ориентируясь на предполагаемую дату и время
взлома.
Xferlog
Если на взломанном компьютере работал ftp сервер, xferlog будет содержать
информацию о всех ftp соединениях. Это может помочь вам обнаружить, какие
утилиты злоумышленника были скопированы на вашу машину и какая информация была
скачана с вашей системы.
Utmp
Этот файл содержит информацию о зарегистрированных в системе пользователях.
Просмотреть его можно с помощью команды who.
Wtmp
В wtmp записывается каждый удачный вход/выход пользователя или перезагрузка
машины. Один из путей прочитать информацию из этого файла - использование
утилиты last.
Secure
Некоторые версии UNIX (например RedHat Linux) записывают сообщения tcp
wrapper'а в файл secure. Каждый раз, когда соединение установлено с одним из
сервисов запускаемом через inetd с использованием tcp wrapper'ов, логи пишутся в
этот файл. Когда вы будете просматривать файл, поищите в нем "аномалии",
например сервисы, которые были использованы в предположительное время взлома,
хотя обычно они в это время не используются.
| Некоторые аспекты проблем защиты информации |
|
Нет необходимости долго говорить о том, какой непоправимый вред может причинить утечка информации и чьи-то возможности узнавать не от вас содержание ваших бесед, телефонных разговоров, переписки, влиять на работу используемой вами техники, аппаратуры и т.д. События в политической и экономической сферах современной России ежедневно иллюстрируют эту опасность.
Обладая доступом к источникам информации, злоумышленнику не обязательно следить за вами. Сегодня имеется широкий выбор технических средств несанкционированного съема и уничтожения информации, позволяющих решать самые сложные задачи.
В обычной обстановке офиса или квартиры вряд ли найдется лучший способ получения первичной информации о помещениях, их техническом оснащении и персонале, чем прослушивание. Наиболее часто для контроля отдельных мероприятий (совещаний, переговоров и т.п.) используют микрофоны с передачей информации по радиоканалу. Чтобы разместить радиомикрофон (РМ), нужно только под любым предлогом проникнуть в помещение и дождаться ослабления внимания присутствующих... Установить РМ можно всего за 2-3 секунды: прикрепить его к крышке стола, сидению стула или кресла, подоконнику, забросить на шкаф и т.п. Если РМ закамуфлирован под безобидный предмет, он может быть оставлен открыто и даже подарен. РМ-разведчик способен транслировать из помещения на расстояние до 1000 м от нескольких часов до десятков дней. Если "подарок" питается от электросети или телефонной линии, то время работы РМ не ограничено. Организованный таким образом канал утечки может существовать годы, функционируя непрерывно. Точно так же могут быть установлены мини-радиоретрансляторы на телефонные линии, использующие ее как источник питания и информации.
Разговор по комнатному радиотелефону с открытым каналом может быть прослушан с помощью широкодиапазонного цифрового приемника на расстоянии, существенно превышающем радиус действия самого радиотелефона. То же самое относится и к аппаратам сотовой связи открытых аналоговых стандартов, средств транковой связи и т.д.
Дополнительный канал утечки информации дают самые обычные электроприборы, подключенные к линиям электропитания, сигнализации, трансляции и связи.
Способов получения информации и влияния на электронные приборы, находящиеся в пользовании персонала любой организации, можно назвать множество.
Однако достаточно снизить уровень электромагнитных излучений на 10-20 дБ (т.е. в десятки-сотни раз), как чувствительные и "капризные" РМ и др. передатчики не смогут в полном объеме выполнять "порученные им обязанности". Повышая коэффициент экранирования, можно добиться результата, при котором КПД "заброшенного" передатчика будет равен нулю.
(Подробная статья об экранировании электромагнитных волн была опубликована в журнале "Мир и безопасность" №1`2000 г.).
Теперь необходимо особо остановиться на проблеме, которой сегодня не уделяют должного внимания, а возможные в ближайшее время "глобальные неприятности", связанные с ней, принимают за сюжеты научно-фантастических романов.
Современный уровень развития общества предполагает тотальное обеспечение всех видов деятельности компьютерными системами.
Серьезно отстав в области массового производства компьютерной техники и программного обеспечения, наша страна тем самым не только предоставила зарубежным производителям огромную "нишу" на российском рынке, но и создала "зияющую брешь" в системе безопасности государства в целом. Компьютеризация органов управления, военных организаций, органов безопасности и государственной власти также проводится на базе импортных программно-технических средств и комплектующих.
Как свидетельствует мировая практика, программное обеспечение зачастую содержит недокументированные возможности по нелегальному доступу. Это - "потайные" или "черные" ходы, средства уничтожения систем и данных (в виде "зашитых" вирусов), средства идентификации пользователя ПК или автора документа (при вхождении в глобальную сеть аппаратное компьютерное средство сообщает свои уникальные номера, те же номера несанкционированно записываются "в тело" исходящего документа) и многое другое.
Использование импортных ТС и их комплектующих также несет целый ряд потенциальных опасностей: с учетом достижений микро- и наноэлектроники ПК стали "черными" ящиками для пользователя. Так, например, экспертиза ряда технических средств показала, что побочные электромагнитные излучения и сигналы, исходящие от ТСПК и принимаемые ими, во много раз превышают принятые для работы ПК стандартные нормы излучения.
Провести детальную проверку технического средства, комплектующих к нему и программного обеспечения не представляется возможным, т.к. разработчики указанной продукции зачастую не предоставляют полных исходных текстов и чертежей.
В сложившейся ситуации является очевидным тот факт, что каждая "умная машина" в той или иной степени находится под контролем у "разработчика" технических средств или программного обеспечения, и "диспетчер" может в любой момент дать команду, о содержании которой пользователь узнает только после того, как она будет выполнена, или не узнает совсем.
Существует версия, что микроисполнительные устройства при подключении ПК к электропитанию начинают принимать кодированные сигналы и передавать служебную информацию "заказчику", используя коммуникационные системы или радиосигналы. Эту версию не делает беспочвенной и тот факт, что с начала девяностых годов США проводят широкомасштабную программу по расширению влияния на системы и сети телефонной, телевизионной, компьютерной связи. Для этого на "низкие" околоземные орбиты, выводятся все новые и новые так называемые "спутники связи". Каждую "точку" поверхности Земли сегодня "контролируют" 2-3 таких спутника.
Эффективность действия этих спутников проявилась в ряде региональных военных конфликтов, когда из строя выводились отдельные информационные сети, программно-технические комплексы и даже целые автоматизированные системы управления, созданные на незащищенных компонентах иностранного производства (подавляющее большинство -производства США). Достаточно вспомнить "внезапную неэффективную работу" систем ПВО Ирака и Югославии.
Причины организации столь сложных технических мероприятий и огромных финансовых вложений в их внедрение довольно очевидны - "разработчики" имеют возможность расшифровки любого документа в удобное для себя время, а также контроль и влияние над системами информации в целом.
Как говорится: игра стоит свеч.
Принимая во внимание тот факт, что при нынешнем уровне развития отечественного производства компьютерной техники мы не можем полностью отказаться от использования импортной продукции или "подчинить" ее себе, мы должны сделать это оборудование хотя бы не опасным для нас.
Раздел "Безопасность". Новости:
| 11000 хайтек-преступлений |
|
В 2003 году в России выявлено около 11 тысяч преступлений в сфере высоких технологий, из которых 90% доведены до суда. На конференции «Инфофорум» об этом рассказывали представители МВД и ФСБ.
Как сообщает ИТАР-ТАСС со ссылкой на начальника Главного управления специальных технических мероприятий МВД РФ Бориса Мирошникова, число преступлений в сфере высоких технологий ежегодно увеличивается почти в два раза. «Если в 2002 году в этой области было зарегистрировано около 6 тыс преступлений, то в 2003 году их было выявлено уже порядка 11 тысяч», — отметил Мирошников. При этом противоправные действия в этой области отличаются высокой технологичностью и разнообразием. «Это, прежде всего, несанкционированные доступы к кредитно-банковской сети с целью хищения средств, особенно западных банков», — сказал Мирошников. На самый популярный среди хакеров другой вид деятельности: за прошлый год 70% всех преступлений в сфере высоких технологий составили неправомерные доступы к сети интернет. Имеется в виду воровство и использование чужих аккаунтов.
В то же время в три раза выросли преступления, касающиеся разглашения коммерческой тайны. На 39% увеличилось количество преступлений в сфере телекоммуникаций. «Преступники, в частности, клонируют SIM-карты для мобильных телефонов, представляют незаконные услуги связи», — пояснил начальник Главного управления специальных технических мероприятий МВД. Для борьбы с такими преступлениями практически в каждом региональном подразделении МВД созданы специальные отделения, которые налаживают взаимодействие и с зарубежными коллегами для противодействия транснациональной преступности в сфере высоких технологий.
Статистику по хайтек-преступлениям Борис Мирошников привел в своем выступлении на шестой Всероссийской конференции «Информационная безопасность России в условиях глобального информационного общества» («Инфофорум-6»), которая проходила 27–28 января 2003 года в здании Правительства Москвы.
На сегодняшний день «Инфофорум» — это крупнейшее в России профессиональное мероприятие по компьютерной безопасности. Число участников составило около 800 человек из 40 субъектов РФ, 35 министерств и ведомств.
Цель конференции — обсудить основные проблемы информационной безопасности, успехи за 2003 год и перспективные направления деятельности государственных органов, отечественных и зарубежных предприятий в сфере информационных технологий и информационной безопасности.
Всего было проведено 11 тематических заседаний по темам: «Проблемы информационной безопасности в банковской сфере», «Управление информационными рисками в деятельности корпораций. Вопросы организации страхования информационных рисков», «Современные угрозы киберпреступности и практические вопросы безопасности сетевых технологий в деятельности государственных и негосударственных организаций», «Вопросы стандартизации в информационной сфере», «Управление безопасностью предприятия: политика безопасности, организация аудита и оценки эффективности систем информационной безопасности», «Вопросы информационной безопасности в деятельности операторов мобильной телефонной связи», «Авторское право в интернете, проблемы защиты интеллектуальной собственности» и «Проблемы информационной безопасности в системе высшей школы». Кроме общей программы, 29 октября состоятся закрытые заседания VIP-Клуба.
Кстати, некоторые посетители конференции снимали видео. Его можно скачать (5,6 МБ) и своими глазами посмотреть, что происходило в здании Правительства Москвы.
| "Лаборатория Касперского" поймала трех почтовых червей |
|
"Лаборатория Касперского" сообщила о появлении сразу трех новых модификаций почтового червя Dumaru, которые получили индексы J, K и L. Использованная авторами технология массовой рассылки зараженных сообщений и высокая скорость распространения уже вызвали многочисленные заражения компьютеров по всему миру, что позволяет говорить о начале новой крупномасштабной эпидемии.
Первая версия Dumaru была обнаружена в сентябре 2003 г., и с тех пор червь не покидал списки самых распространенных вредоносных программ. Оригинальный образец был создан в России, в то время как последние экземпляры, скорее всего, происходят из Германии, считают в "Лаборатории Касперского". Новые версии Dumaru содержат лишь незначительные внутренние отличия.
Особого внимания заслуживает многоэтапный метод их распространения, который позволил червям всего за несколько дней вызвать глобальную эпидемию. Первоначальное распространение Dumaru было инициировано массовой рассылкой электронного письма якобы от службы технической поддержки Microsoft. В письме предлагалось установить обновление для защиты от вирусов.
В действительности же письмо содержит троянскую программу UrlSpoof. При активации ссылки в письме на компьютере пользователя открывается веб-сайт, совпадающий по оформлению с веб-сайтом Microsoft. UrlSpoof использует уязвимость браузера Internet Explorer и в качестве адреса сайта показывает www.microsoft.com, хотя в действительности адрес у сайта совершенно иной. При посещении этого сайта на компьютер незаметно устанавливается носитель червя Dumaru, который, в свою очередь, начинает рассылку зараженных писем.
"Эта эпидемия в очередной раз доказывает тенденцию сращивания вирусных и спам-технологий, - комментирует Евгений Касперский, руководитель антивирусных исследований "Лаборатории Касперского". - Вирусы все активнее используют спам-методы для увеличения скорости распространения, а спамеры - вирусы для создания распределенных сетей зараженных компьютеров в целях рассылки спама".
| С хакерами будут бороться с помощью скриптов-мутантов |
|
Программисты американской компании Icosystem из Кембриджа, штат Массачусетс, работают над новым способом борьбы с компьютерными вирусами, сообщает New Scientist. Этот метод защитит компьютерные сети даже от тех вирусов, которые еще не написаны, а также от хакерских атак с использованием уязвимостей в сетевом программном обеспечении.
Бороться с вирусами будущего планируется с помощью специальной программы, которая предсказывает возможное развитие искусства "вирусописания", основываясь на текущем положении дел. Программа, работа над которой ведется в компании, путем искусственной "эволюции" существующих типов вирусных и хакерских атак сама займется написанием новых вредоносных программ, чтобы обеспечить возможность защиты компьютерных сетей от новых напастей.
Уже разработанная первая версия программы предназначена для поиска новых методов взлома компьютерных сетей через уязвимое сетевое ПО. Результатом работы программы являются новые скрипты для проникновения в удаленную систему. В настоящее время большинство атак используют известные прорехи в веб-серверах. Межсетевые экраны анализируют входящий трафик на предмет соответствия типовым хакерским атакам и пресекают таковые. Однако если немного изменить "атакующий" скрипт, то брандмауэр может его и не распознать. Именно на создание модифицированных скриптов и рассчитана программа американской компании.
В будущем планируется применить аналогичный метод для "разведения" модификаций известных вирусов и создания защиты от них. Подобные "интеллектуальные" методы защиты могут привести к появлению совершенно нового поколения систем обнаружения взлома, однако есть у такого подхода и свои проблемы. Одна из них - большое количество сигнатур, с которыми системам защиты придется работать для обнаружения хакерских атак. Это может значительно снизить эффективность работы подобной системы.
| Появилась новая версия червя Mimail |
|
"Лаборатория Касперского" сообщила об обнаружении очередной модификации почтового червя Mimail. Вредоносная программа Mimail.Q отличается от предшественников, прежде всего, встроенной криптографической защитой от антивирусов. Механизм работы данной системы заключается в следующем: при перезагрузке инфицированного компьютера червь меняет ключ шифрования таким образом, что рассылаемые копии вируса каждый раз выглядят по-разному. Это, в свою очередь, требует от антивируса поддержки функции дешифрации файлов.
Новая версия Mimail распространяется по электронной почте в письмах с вложениями. Возможны несколько десятков вариантов названий как самих сообщений, так и вложенных файлов. Червь состоит из двух компонентов - модуля установки основной части и носителя. После неосторожного запуска вложения модуль установки вредоносной программы копирует себя в каталог Windows под именем sys32.exe и регистрируется в ключе автозапуска системного реестра. Далее запускается основная часть червя с именем outlook.exe, выполняющая сразу несколько функций. Во-первых, вирус рассылает свои копии по найденным на компьютере адресам электронной почты. Во-вторых, программа открывает черный вход в систему через порты 6667, 3000, 80, 1433 и 1434. Наконец, в-третьих, Mimail.Q пытается найти на ПК конфиденциальные данные о счетах платежных систем PayPal и E-Gold и отправить эту информацию на анонимные почтовые ящики на публичных серверах.
Процедуры защиты от червя Mimail.Q уже включены в базы данных антивирусных пакетов "Лаборатории Касперского", а также других разработчиков защитного программного обеспечения.
| Новый антивирус предскажет действия хакеров |
|
Современные компьютерные вирусы способны в считанные часы распространиться по всему миру, нанеся немыслимый урон, несмотря на разнообразные дорогостоящие системы защиты - последние реагируют на характерные признаки уже известных вирусов и неспособны различить принципиально новые.
Пробел в системах защиты вознамерилась ликвидировать американская компания Icosystem из г. Кембридж, штат Массачусетс. Разработанная в компании новая программа, по утверждениям разработчиков, позволяет предсказывать "эволюцию" хакеров и вирусных атак в будущем, используя для этого сегодняшнюю информацию. В отработке технологии компании оказывает помощь управление по расследованию компьютерных преступлений армии США, расположенное в Форт-Бельворе, штат Виржиния.
Основная идея предложенной концепции состоит в том, чтобы централизованно "генерировать" новые, перспективные стратегии вирусных атак, после чего дистанционно обновлять антивирусное программное обеспечение по всему миру. Предполагается, что это позволит распознавать характерные признаки вирусных атак новых типов еще до того, как они будут разработаны самими хакерами. Как правило, большинство атак нацелено на хорошо известные ошибки в коммерческих программных продуктах.
Первая версия программы предсказывает эволюцию тактики хакерских атак, автоматически "мутируя" скрипты, используемые хакерами для проникновения в чужие компьютеры либо рассылаемые повсюду для дальнейшей активации. Создаваемые при этом новые, "перспективные" хакерские программы исследуются, разрабатываются принципы их детектирования, что, по замыслу разработчиков, позволит средствам защиты компьютеров и сетей развиваться, опережая средства взлома.
| Опасная дыра в Internet Explorer |
|
Сотрудники компании Secunia, специализирующейся на вопросах компьютерной безопасности, предупреждают об обнаружении очередной уязвимости в пакете Microsoft Internet Explorer. Со слов специалистов, дыра актуальна лишь для последней, шестой версии браузера, хотя не исключено, что и более ранние варианты IE также содержат данную ошибку.
Суть проблемы сводится к тому, что злоумышленник может поменять имя расположенного на какой-либо веб-страничке исполняемого файла таким образом, что для пользователя он будет выглядеть как обычный текстовый документ. В результате, щелкнув по файлу с расширением, к примеру, .txt или .pdf, посетитель сайта невольно запустит вредоносный код. Ситуация усугубляется еще и тем, что уязвимость может использоваться в комплексе с другой дырой, о которой стало известно еще в декабре. Та ошибка, также найденная сотрудниками Secunia, позволяет отобразить в адресной или статусной строке браузера поддельный URL, не соответствующий реальному. То есть, злоумышленник может заманить пользователя на собственный сайт, замаскированный под заслуживающий доверия ресурс, и предложить запустить какой-либо исполняемый файл с расширением текстового документа.
Заплаток для этих дыр на сегодняшний день не существует. В качестве временной меры в Secunia предлагают использовать функции фильтрации URL брандмауэра или прокси-сервера. Кроме того, не следует открывать документы напрямую через браузер. Файлы нужно предварительно сохранять на диске - это позволяет узнать их истинное расширение.
| Хакер Ламо признал себя виновным |
|
Адриан Ламо, так называемый "бездомный хакер", признал себя виновным в проникновении во внутреннюю сеть New York Times. 22-летнему хакеру грозит пять лет в тюрьме и 250000 долларов штрафа. Слушание дела состоится в апреле. Ламо подтвердил проникновение в сеть New York Times в феврале 2002 и извлечении базы данных с личной информацией свыше 3000 подписчиков. Ламо также подтвердил махинации со счетами New York Times и LexisNexis - онлайновой информационной службы. Понесенный пострадавшей стороной ущерб оценен примерно в 5,000 долларов. После того, как правительство выпустило постановление о аресте Ламо в сентябре, хакер долгое время скрывался, но в конце концов решился сдаться. Большой ажиотаж, поднятый репортерами вокруг этого дела, безусловно, сделал ему хорошую рекламу. Впрочем, Ламо получил славу, намного раньше - после взломов сетей столь известных компаний, как Yahoo Inc, Microsoft и Worldcom. "Адриан всегда заявлял, что он готов принять ответственность за его действия", - заявил адвокат хакера.
| Аль-Каеда через Интернет угрожает уничтожить город |
|
Американские и Британские разведывательные службы исследуют ряд предполагаемых интернет-предупреждений Аль-Каеды, предсказывающих террористические акты, способные полностью уничтожить американский город. Сообщения, отправленные по почте с ряда Исламских вебсайтов в течение последней недели, сигнализируют что отсчет начался. Представители спецслужб заверили, что таких угроз уже поступало значительное количество, и до сих пор они не представляли практической опасности. Однако, помнится, то же самое спецслужбы говорили и накануне 11 сентября. Название города пока не разглашается, - дабы исключить возможность паники.
| Начинается бета-тестирование Антивируса Касперского Personal 5.0 |
|
Лаборатория Касперского сообщила о начале открытого бета-тестирования нового средства обеспечения антивирусной безопасности для домашних компьютеров - Антивируса Касперского Personal 5.0. Важным этапом на пути создания Антивируса Касперского Personal 5.0 стало проведенное в конце 2003 года бета-тестирование предварительной рабочей версии данной программы - Антивируса Касперского для Windows Desktops. Полученные от участников открытого бета-тестинга замечания и рекомендации позволили создать усовершенствованное средство антивирусной защиты. Наиболее ярким новшеством нового антивируса является пользовательский интерфейс. Результатом крупномасштабного международного исследования пользовательских предпочтений стала разработка графического представления программы. Улучшение механизма обновлений позволит значительно укрепить защиту персонального компьютера. В первую очередь это достигнуто за счет существенного расширения набора баз данных, определяющих программы класса riskware. К их числу относятся программы, предназначенные для удаленного наблюдения и управления компьютером-жертвой, но не классифицируемые как вирусы. На сегодняшний день наибольшее распространение в рамках данного типа программного обеспечения получили программы удаленного администрирования, клавиатурные шпионы, программы вскрытия паролей, а также программы автоматического дозвона на платные сайты. Ранее пользователь мог загрузить и установить данное дополнение к антивирусным базам данных по желанию, а сейчас оно входит в стандартный комплект обновлений.
| Кремниевый чип ускорит диагностику вирусов |
|
Ученые из компании BioForce Nanosciences и двух американских университетов сообщили о разработке нового устройства для экспресс-диагностики вирусных заболеваний. Оно представляет собой кремниевую пластину с нанесенными на нее антителами, а в качестве измерительного блока используется атомно-силовой микроскоп.
Прибор, получивший название ViriChip, может спасти жизни сотен пациентов, которым делают операции по пересадке сердца, утверждают разработчики. С помощью этого прибора врачи теперь получили возможность быстро определять, инфицировано ли донорское сердца вирусами.
Испытания проводили на штаммах из группы коксаки-вирусов. Для выявления вирусной инфекции достаточно поместить всего 1 микролитр донорского материала на поверхность чипа, и, если вирус в пробе присутствует, он присоединится к определенному антителу. Затем поверхность сканируется с помощью атомно-силового микроскопа. Очень важно, что при этом не требуется введения каких-либо специальных меток или усиления сигнала тем или иным способом. Исследователи подчеркивают также, что легко отделить истинный сигнал от ложного, для этого не надо иметь особую квалификацию. Метод прошел испытания в нескольких лабораториях, и через пару лет такие приборы могут появиться во многих больницах и диагностических центрах.
Ученые считают, что в скором времени можно будет наносить на один чип тысячи различных антител, а значит, появится возможность быстро диагностировать тысячи вирусных заболеваний, используя при этом лишь микроскопические количества крови пациента.
| В США создана национальная система предупреждения о кибератаках |
|
Министерство внутренней безопасности США объявило об открытии службы оповещения пользователей компьютеров о новых вирусах, почтовых червях и других опасностях интернета. Служба появилась спустя всего несколько дней после начала крупномасштабной эпидемии червя Mydoom. Впрочем, эти события никак не связаны между собой. Подготовительная работа к созданию службы оповещения велась уже достаточно продолжительное время.
Новая служба US-CERT является совместным проектом американских властей и известной организации CERT, специализирующейся на проблемах компьютерной безопасности. Бюллетени, подготовленные в сотрудничестве с CERT, будут публиковаться на сайте US-CERT, а также рассылаться по электронной почте всем желающим. При этом можно будет выбрать вариант бюллетеня: технический с подробным описанием проблем и путей их решения, или пользовательский, понятный для среднестатистических владельцев компьютеров. На сайте также имеются формы, с помощью которых можно сообщить о новых дырах или инцидентах, связанных с компьютерной безопасностью.
Главной задачей US-CERT является своевременное информирование пользователей компьютеров о грозящих им опасностях. По мнению представителей министерства, своевременное и как можно более широкое распространение информации об угрозах информационной безопасности позволит значительно снизить ущерб от вирусных и хакерских атак. Помимо предупреждений, подписчикам будут высылаться советы по настройке компьютерных систем с целью обеспечения их максимальной защиты. Впрочем, использование такого метода, как рассылка предупреждений по электронной почте, может сыграть с US-CERT злую шутку. Почти наверняка рано или поздно появится вирус, который будет маскироваться под бюллетень от US-CERT.
| В LiveJournal пресечено мошенничество с кражей паролей |
|
В воскресенье администрация системы ведения онлайновых дневников LiveJournal пресекла мошенничество с кражей паролей к действующим дневникам. Как выяснилось, организатором мошенничества стал пользователь под псевдонимом dubva, проживающий в Белоруссии. Он разместил в нескольких русскоязычных сообществах форму, предназначенную якобы для получения доступа к новым темам для оформления "Живого журнала". Для получения доступа к темам предлагалось ввести имя пользователя и пароль для доступа к дневнику. Все данные, вводимые в форму, попадали в распоряжение dubva.
О том, как разворачивались события, "Компьюленте" рассказал один из администраторов LiveJournal Анатолий Воробей: "Журналы, владельцы которых высылали свои пароли dubva через форму, использовались для дальнейшего распространения этой формы, обычно во всех или почти во всех сообществах, в которых они состояли". Проникла форма и за пределы русскоязычной части LiveJournal. Это произошло из-за того, что один из русскоязычных пользователей состоял в нескольких англоязычных сообществах. Когда в них оказалась запись с мошеннической формой, некоторые англоязычные пользователи тоже клюнули на удочку, так как хотя запись и была на русском языке, сама форма была написана по-английски.
К счастью, число пострадавших оказалось невелико. Число англоязычных пользователей, попавшихся на уловку dubva, по словам Анатолия Воробья, не превысило десятка. После того как источник мошеннической формы был установлен, журнал dubva был немедленно удален. Журналы и сообщества, пострадавшие от действий мошенника, были заморожены: для их восстановления владельцам необходимо обращаться в службу модерации (abuse team).
Итогом действий dubva стали, по словам Анатолия Воробья, "Несколько десятков закрытых журналов, которые постепенно открываются, по мере того как их владельцы обращаются в аbuse team, получают инструкции по восстановлению контроля над своими журналами и выполняют их. Некоторое количество глупого спама распространилось в сообществах и достигло, таким образом, очень многих пользователей...". Нельзя забывать и о потерях времени и ресурсов со стороны администрации LiveJournal. Ее представители вынуждены были собирать информацию о жертвах и помогать им, удалять журналы, а также участвовать в дискуссиях.
В настоящее время опасность миновала. Анатолий Воробей подчеркнул, что "данная конкретная проблема и данная конкретная форма полностью ликвидированы, и никакой опасности больше нет. Конечно, всегда есть возможность, что кто-то другой начнёт заниматься похожим делом с другой формой". Чтобы бороться с подобными случаями в будущем администрация "Живого журнала" готовит ряд мер. В дополнение к ограничению использования скриптов планируется ввести ряд мер по борьбе с вредоносными формами.
Полностью запрещать использование форм пока не планируется: "Мы не хотим лишать пользователей этой часто весьма удобной и полезной возможности. Пока что мы добавили в систему возможность для администратора быстро перекрыть действие любой заданной формы, отфильтровав её на стадии обработки дневниковых записей и комментариев перед показом конечному пользователю, - рассказал Воробей. - Мы обсуждаем другие возможности не допустить появления таких форм, разрешая, тем не менее, формы вообще". В качестве примера Воробей назвал запрет полей для ввода паролей. Пока, впрочем, окончательного решения на этот счет не принято.
Кроме того, администрация LiveJournal распространила дополнительные предупреждения, предостерегающее пользователей от бездумной передачи паролей от журналов посторонним лицам. "Эта история ещё раз наглядно показала нам (администрации ЖЖ), сколь многие юзеры готовы бездумно выдать свои пароли, и мы решили ещё раз предупредить, что не стоит этого делать", - отметил Анатолий Воробей.
| MyDoom - проклятье Инета? |
|
За последнюю неделю наверное почти все уже слышали о новом, просто ужаснейшем вирусе, имя которому MyDoom (он же Novarg). Притом услышать можно было не только полезнейшую инфу, но и полную чушь. Увы, радио и телеведущие, рассказывающие о вирусе, который по прогнозам специалистов должен в ближайшие часы убить инет, даже не могли произнести его название. Как только не называли бедного Новарга: майдэмом, майдомом, и даже мудумом (просто жуть :)))). Редакция AboutPC решила провести свое cобственное "расследование", собрать всю инфу из онлайновых СМИ и, естественно, предоставить отчет о проделаной работе нашим читателям.
О вирусе
Итак, в понедельник по интернету стремительно распространился вирус массовой почтовой рассылки, заставляющий компьютеры 1 февраля атаковать веб-сервер SCO Group.
Зараженные электронные письма имеют произвольный фальсифицированный адрес отправителя, 8 вариантов строки тема, 4 варианта текста письма, 18 возможных названий и 5 вариантов расширений вложенных файлов. Более того, с определенной вероятностью червь распространяется в письмах с бессмысленным набором случайных символов в теме письма, тексте письма и имени вложения. Подобная неустойчивость внешних признаков значительно затрудняют пользователям задачу самостоятельного выявления зараженных писем.
Если пользователь имел неосторожность запустить зараженный файл, присланный по электронной почте или загруженный из сети KaZaA, то червь начинает процедуру внедрения на компьютер и дальнейшего распространения.
Сразу же после запуска "Novarg" открывает текстовый редактор Notepad и показывает произвольный набор символов. Одновременно он создает в директории Windows два файла под именами TASKMON.EXE (файл-носитель червя) и SHIMGAPI.DLL (троянская компонента для удаленного управления компьютером) и регистрирует их в ключе автозапуска системного реестра для обеспечения активации вредоносной программы при каждой последующей загрузке компьютера.
Затем "Novarg" начинает процедуру дальнейшего распространения. Для рассылки по электронной почте он сканирует диск (файлы с расширениями HTM, WAB, TXT и др.), находит e-mail адреса и, незаметно для владельца компьютера рассылает по ним зараженные письма. Кроме того, червь проверяет факт подключения компьютера к сети KaZaA и копирует себя в публичный каталог обмена файлами.
"Novarg" содержит весьма опасные побочные эффекты. Во-первых, червь устанавливает на зараженный компьютер прокси-сервер - модуль, который может позднее использоваться злоумышленниками для рассылки спама или новых версий вредоносной программы.
Также на компьютер внедряется backdoor-программа (утилита несанкционированного удаленного управления), которая позволяет вирусописателям полностью контролировать зараженную машину. С ее помощью можно похищать, удалять, изменять данные, устанавливать программы и др.
«Это какой-то кошмар, — жалуется вице-президент по безопасности антивирусного подразделения компании Network Associates Винсент Галлотто. — Мы расцениваем эту вспышку как очень опасную». В течение часа сама Network Associates получила 19500 писем с вирусом из 3400 разных интернет-адресов. Одна крупная телекоммуникационная компания, чтобы остановить вирус, уже отключила свой шлюз email.
Заразив Windows-ПК, вирус устанавливает программу, которая позволяет управлять компьютером на расстоянии. Она настраивает ПК на отправку данных в адрес веб-сервера SCO Group, начиная с 1 февраля. В понедельник днем этот веб-сайт загружался медленно, но все же был доступен через World Wide Web. В прошлом году веб-сайт SCO несколько раз выводили из строя атаками на отказ в обслуживании, но ни одна из них не была инициирована вирусом. В прошлом компания обвиняла в организации по крайней мере одной из таких атак сторонников Linux.
В понедельник антивирусные компании бросились исследовать вирус, который начал распространяться примерно в полдень по стандартному тихоокеанскому времени. Он поражает компьютеры с версиями операционной системы Windows 95, 98, ME, NT, 2000 и XP. «Большая часть информации зашифрована, но мы расшифровали ее», — говорит старший директор центра быстрого реагирования антивирусной компании Symantec Шарон Рукман. За первый час эпидемии Symantec получила около 40 сообщений о вирусе — это довольно много.
Вирус устанавливает Windows-программу, которая открывает «черный ход» в систему, позволяя атакующим загружать в нее другие программы. Кроме того, злоумышленник может проложить через зараженный компьютер нужный ему маршрут, чтобы скрыть источник атаки.
Вирус создает свою копию в каталоге загрузки Kazaa и камуфлирует файл одним из семи имен типа Winamp5, RootkitXP, Officecrack или Nuke2004. В теле письма может быть, например, такой текст: The message cannot be represented in 7-bit ASCII encoding and has been sent as a binary attachment.
Первые данные указывают на то, что эпидемия в несколько раз превосходит эпидемию вируса Sobig.F, который вызвал массовое заражение компьютеров летом прошлого года. «При таком темпе распространения мы будем отлавливать около 8 млн копий в день, — говорит вице-президент сервис-провайдера email Postini Скотт Петри. — В первый день эпидемии вируса Sobig.F компания изолировала всего 1400 зараженных сообщений, а за сутки в период самого разгара эпидемии — 3,5 млн».
Почтовые системы, удаляющие исполняемые файлы из электронных писем, останавливают распространение программы.
Вариант MyDoom.B появился в среду, а уже в четверг Microsoft предложила награду в 250 тыс. долл. за информацию, которая приведет к поимке и осуждению лица или группы лиц, ответственных за эпидемию MyDoom.B. Почему? Да потому, что в числе прочего вирус блокирует зараженному ПК доступ к некоторым веб-сайтам Microsoft и нацеливает его на атаку на отказ в обслуживании основного веб-сайта Microsoft, которая должна начаться 1 февраля. «Рассмотрев вариант В, мы обнаружили, что он гораздо опаснее, — рассказывает представитель софтверного гиганта Шон Сандвелл. — Но это не значит, что автор оригинального вируса виновен в меньшей степени».
Microsoft уже в третий раз вешает в интернете объявление Wanted на 250 тыс. долл. Такую же сумму компания предложила за информацию, приводящую к поимке и осуждению лица или группы лиц, ответственных за эпидемию червя MSBlast и вируса Sobig.F. А за MyDoom это уже вторая объявленная награда. Во вторник SCO Group пообещала 250 тыс. долл. тому, кто поможет найти автора оригинального вируса. Обе версии вируса MyDoom — оригинальная и модифицированная, выпущенная в среду, — готовят атаку на отказ в обслуживании веб-сайта SCO. (Кстати, специалисты "Лаборатории Касперского" утверждают, что подробный анализ географии распространения позволяет говорить, что "Novarg" был создан в России!)
В прошлом авторы вариантов не считались такими же злодеями, как автор оригинального вируса, но модифицированный MyDoom, по словам Сандвелла, гораздо опаснее оригинала. Он заменяет собой оригинал и пытается заблокировать доступ для зараженного компьютера к тем сайтам, где могут находиться важные секьюрити-поправки. «Ну и, конечно, он атакует нас», — сказал Сандвелл.
Компьютеры, зараженные модифицированным вирусом, должны обрушить шквал данных на веб-сайты Microsoft и SCO Group 1 февраля, при первом включении после этой даты до 12 февраля или при первом выключении после 12 февраля. Атаку, по всей видимости, будет трудно остановить, так как она организована в форме регулярных повторных обращений к веб-сайтам.
Ни ФБР, куда надо обращаться с информацией, ни Microsoft не сообщают, есть ли какой-либо прогресс в поиске двух злоумышленников, за поимку которых уже были объявлены награды.
Вирусная эпидемия вызванная червем Mydoom, поразила более полумиллиона компьютеров в Сети и в пять раз увеличила почтовый трафик. Ее пик пришелся на 27 января, до сих пор распространение червя не остановлено. Специалисты агентства mi2g полагают, что на данный момент убытки от действия Mydoom по всему миру уже превысили отметку в $1 млрд. По их мнению, червь занял на сегодняшний день уже вошел в 10-ку самых опасных вредоносных программ.
Избавляемся от MyDoom
Novarg, известный как MyDoom, распространяется в виде почтового вложения с расширением .bat, .cmd, .exe, .pif, .scr, или .zip. При открытии зараженного вложения червь запускает троянскую программу, открывающую ТСР-порты с 3127 по 3198, что делает возможным удаленное управление зараженной системой. Затем червь отыскивает почтовые адреса в адресной книге, HTML-документах и базах Outlook Express и рассылает себя на эти адреса с помощью собственного SMTP-клиента. Также червь запрограммирован на проведение DoS-атаки (отказ в обслуживании) против сайта www.sco.com в период с 1 по 12 февраля, 2004. Новая версия также атакует сайт www.microsoft.com.
Так как червь прибывает в виде почтовых вложений, то Outpost Personal Firewall переименует его и, если вы попытаетесь его открыть, выдаст вам предупреждение о том, что следует еще раз внимательно проверить безопасность открываемого вложения. Таким образом, вы застрахованы от случайного заражения вирусом.
Для предотвращения заражения также рекомендуется соблюдать следующие меры предосторожности:
- Переключите Outpost в режим обучения или в режим блокировки для полного контроля над всей сетевой активностью в системе.
- Включите контроль компонентов, чтобы предотвратить запуск вируса от имени доверенного приложения.
- Внимательно следите за всеми приложениями, запрашивающими доступ к ТСР-портам с 3127 по 3198.
- Запретите всем неизвестным процессам доступ к ТСР-порту 25.
- Убедитесь в том, что модуль фильтрации почтовых вложений включен.
- Для повышения безопасности добавьте zip в список переименовываемых типов вложений.
- Обновите используемый антивирус.
Кроме всего прочего, следует помнить о необходимости тщательно проверять все приходящие письма с вложениями и не открывать их, в случае если отправитель вам неизвестен, или вы не ожидали получения письма.
В случае заражения системы Outpost предотвратит его возможные вредоносные действия: дальнейшее распространение, проведение DoS-атак а также создание в системе лазеек для проникновения хакеров.
Хотя Outpost полностью изолирует вирус в вашей системе и не дает ему ни распространяться, ни приносить какой-либо ущерб, настоятельно рекомендуется воспользоваться антивирусом для его полного удаления. Компании Symantec и "Лаборатория Касперского" уже выпустили необходимые бесплатные утилиты. Утилита для удаления MyDoom/Novarg от компании Symantec находится по этому адресу: http://securityresponse.symantec.com/avcenter/FxNovarg.exe После загрузки программы нужно предпринять несколько простейших действий.
1. Закрыть все активные приложения
2. На системах Windows ME и Windows XP необходимо отключить функцию System Restore (восстановление системы), так как она может оставить копию вируса в архивах.
3. Запустить FxNovarg.exe и нажать Start.
4. После окончания работы программы нужно перезагрузить компьютер.
Аналогичная программа для удаления MyDoom выпущена "Лабораторией Касперского": ftp://ftp.kaspersky.com/utils/clrav.zip Помимо "Novarg" ("Mydoom") данная утилита эффективно борется с другими вредоносными программами, в том числе "Klez", "Lentin", "Opasoft", "Tanatos", "Welchia", "Sobig", "Dumaru", "Swen".
Комментарий специалиста
В связи с "топовой" новостью последних дней о нашествии червя Mydoom.A (он же Novarg) технический редактор компании Panda Software Фернандо де ля Квадра написал небольшой комментарий к ним. Прочтение его рекомендуется всем пользователям, хотя бы мало-мальски заботящимся о безопасности своих данных.
Секрет успеха MyDoom, или как обмануть сисадмина
Эпидемия червя MyDoom продолжается. За считанные дни он заразил десятки тысяч компьютеров. При этом никаких изощренных технологий или дыр в программах он не использует. Вредоносная программа попросту обманывает пользователей, и те сами запускают её.
Чтобы заставить пользователей открывать зараженные письма, создатели вирусов обычно используют технологии так называемого "социального инжиниринга". В действительности, за этим сложным термином скрывается обычное мошенничество, используемое для привлечения внимания пользователей.
Классическим примером был вирус ILOVEYOU (Loveletter). В мае 2000 года он распространился по всему миру, выдавая зараженное письмо за любовное послание. Многие помнят последствия той эпидемии. Сотни тысяч, если не миллионов, пользователей открыли это сообщение, даже не задумавшись о сомнительности источника любовного послания (а ведь им мог быть и директор компании, в которой работал адресат, и соседка по лестничной площадке).
Вдобавок, все письма были только на английском языке. Тем не менее, пользователи в сотнях стран по всему миру "купились" на эту простенькую уловку. Достаточно было подумать пару секунд, чтобы избежать случившегося. К сожалению, любопытство одержало верх. И мы знаем, чем всё кончилось.
Теперь такая тактика не всегда оказывается успешной. Многие пользователи уже наслышаны об опасности подобных писем и относятся к ним с подозрением. Пришло время для червей, способных обманывать и тех, кто хорошо знаком с типичными приманками вирусописателей.
Так появился червь Mydoom.A. Почему бы опытному пользователю не открыть сообщение об ошибке с почтового сервера? Простая тема и текст сообщения, содержащие предупреждение о поврежденном электронном письме, спровоцировали устрашающую по своим масштабам эпидемию.
Этот червь сыграл на знаниях системных администраторов и опытных пользователей. Пользователи, которые не покупаются на приманку в виде порнографической фотографии, соглашаются взглянуть на сообщение о поврежденном письме.
Между тем, если зараженное сообщение откроет системный администратор, вирус может получить доступ к гораздо большему количеству файлов. Ведь в отличие от обычного пользователя, администратор, как правило, имеет полные права на собственном компьютере. Последствия катастрофические. Не спасет никакой, даже самый фантастический защитный барьер, если одно из звеньев цепи нарушено. Тем более, если это теоретически "самое сильное звено" - системный администратор.
Как правило, в первую очередь, стремятся закрыть потенциальные технические бреши в ИТ-системе: если возникает ошибка в маршрутизаторе, он просто обновляется при помощи соответствующего пакета. И очень редко обращают внимание на подготовку пользователей всех уровней. Но все чаще причиной инцидентов является именно ошибка человека.
Еще вчера было достаточно простого предупреждения пользователей о необходимости забыть о своем любопытстве при просмотре электронных сообщений. Сегодня ситуация стала гораздо серьезнее: администраторы должны быть так же осторожны с сообщениями об ошибках, как и пользователи - с порнографическими фотографиями. Это вопрос безопасности.
* * *
В статье использована информация ZDNet, PROext, SoftKey, CNews, и Компьютерры
|