|
Раздел "Безопасность". Содержание:
Статьи:
 Outpost Personal Firewall - все двери на замке!
Как защитить свой ICQ-номерок от угона?
Защита сервера DNS
WWW - дикий, дикий, дикий интернет
Новости:
Радио-хакеры глумились над посетителями фаст-фуда
Отчет: IP-сети — легкая добыча для кибертеррористов
ЦИК победил сотни хакеров в день парламентских выборов
Комментарий: Развитие программ-шпионов набирает обороты
Австралийские банки под угрозой российских хакеров
Почтовый червь «Mimail»: живее всех живых
Раздел "Безопасность". Статьи:
 | Outpost Personal Firewall - все двери на замке! |
|

Agnitum Outpost Personal Firewall можно по праву назвать одним из лучших файрволов, существующих на сегодняшний день. Этот персональный брандмауэр имеет массу полезных функций, обеспечивая вам: защиту от хакерских атак и сетевых уязвимостей, контроль сетевой активности компьютера, защиту приватной информации во время веб-серфинга, блокировку троянских вирусов и опасных почтовых вложений. Идея, заложенная в основу работы Outpost Firewall'а, была настолько хороша, что некоторые компании реализовали ее в своих аналогичных продуктах буквально "под копирку", не затрудняя себя работой по созданию собственных оригинальных продуктов. Понять такой подход, конечно, можно - зачем придумывать заново колесо, если оно сделано до тебя?
Помимо сугубо защитных свойств, Outpost Firewall несет в себе целый ряд дополнительных возможностей, которые нельзя найти в какой-то одной программе одновременно. Так, брандмауэр способен автоматически удалять рекламные баннеры и всплывающие окна, которые не только раздражают, но и замедляют загрузку веб-страниц. Outpost также ускорит время доступа к веб-ресурсам с помощью функции "кэширования" DNS адресов. Функция контроля содержимого позволяет родителям и работодателям запретить к просмотру определенные веб-сайты или какую то конкретную информацию.
Кто-то может испугаться такой богатой функциональности: смогу ли справиться с программой? Однако и тут разработчики подготовили нам сюрприз: система автоматической конфигурации сама настроит Outpost Firewall еще во время этапа установки. Иными словами, пользователь не должен конфигурировать программу вручную, так как она готова к работе сразу после инсталляции. Первое, что увидит пользователь - процесс установки программы, в ходе которого Outpost предложит автоматически сконфигурировать сетевые настройки, а также добавить правила для приложений, найденных на компьютере. Таким образом, Outpost Firewall готов к работе уже с первого запуска.
С точки зрения защиты пользователя был добавлен ряд новых свойств - таких, как "контроль Компонентов", который следит за компонентами каждого приложения, предотвращая "подмену" таких компонентов на программы-шпионы или "трояны". Еще одно новшество - технология "Динамической фильтрации", которая ранее использовалась лишь в корпоративных брандмауэрах. Система логгирования вынесена на новый уровень: теперь всю историю соединений и событий можно просмотреть в специально созданном приложении - Outpost Log Viewer. Данные хранятся в формате базы данных, по которой можно сделать запрос любой сложности. Технологии "Контроля компонентов" и "Динамической фильтрации" делают защиту брандмауэра не просто отличной, а непреодолимой!
Новый журнал просмотра событий поражает своей дотошностью и возможностями. Помимо этих и других новшеств, Outpost Firewall теперь менее требователен к ресурсам компьютера, что позволит использовать его на медленных машинах. Также скорректирована работа брандмауэра в Сети и добавлена полноценная поддержка Internet Connection Sharing для Windows XP/2000.
Одной из функций Outpost Firewall Pro является автоматический запуск вместе с Windows. Она обеспечивает постоянную защиту системы. Однако при желании Вы можете отменить автозагрузку брандмауэра. Тогда во время каждого сеанса работы Вам нужно будет запускать его вручную.
Outpost может применять разные уровни фильтрации - от полного блокирования Интернет-доступа для приложений до разрешения всей сетевой активности. Поэтому Outpost допускает 5 режимов работы, чтобы Вы могли установить нужный Вам уровень защиты данных: Запрещать - все удаленные соединения блокируются. Блокировать - все удаленные соединения блокируются, кроме тех, которые Вы специально укажете. Обучение - Вы разрешаете или запрещаете приложения во время их первого запуска. Разрешать - все удаленные соединения разрешены за исключением специально указанных. Отключить - все удаленные соединения разрешены.
По умолчанию Outpost работает в режиме Обучения. Значок Outpost на панели задач символизирует этот режим. Режим Обучения позволяет Вам решать, какие из приложений получат доступ в Интернет. Outpost спросит Вас об этом всякий раз, когда приложение впервые сделает запрос на соединение. Режим Обучения действует по умолчанию и рекомендуется большинству пользователей. Возможно, Вы захотите создать правило для этого приложения. Если оно не создано, Outpost в режиме Обучения снова спросит, как поступить, когда приложение попытается получить или отправить данные. Создание правил не представляет никаких трудностей. Правила для приложений всегда можно изменить или удалить.
Далее Вы видите окно режима Обучения:
В окне показано название приложения (например, Internet Explorer), вид соединения (входящее/исходящее), вид сервиса, который приложение пытается осуществить, и удаленный адрес для обмена данными. Вам нужно выбрать один из вариантов фильтрации:
Разрешить этому приложению выполнять любые действия - для приложений, которым Вы полностью доверяете. Приложение будет добавлено в список "Доверенные"
Запретить этому приложению выполнять какие-либо действия - для этих приложений запрещен сетевой доступ. Приложение будет добавлено в список "Запрещенные".
Создать правило на основе стандартного - Outpost Firewall позволяет создать правила на основе стандартных настроек для известных приложений или применить настройки, которые лучше подходят данному приложению (тот же Internet Explorer). Outpost предложит Вам оптимальный вариант фильтрации. Приложение будет добавлено в список "Пользовательский уровень". Рекомендуется применить вариант, предложенный Outpost, однако опытные пользователи могут выбрать другие настройки в выпадающем меню или даже создать собственное правило, нажав кнопку Другие.
Разрешить однократно - для приложений, в которых Вы сомневаетесь. Когда данное приложение запросит соединение в следующий раз, диалоговое окно появится снова. Правило для этого приложения не создается.
Блокировать однократно - для приложений, которым Вы не доверяете. Когда данное приложение запросит соединение в следующий раз, диалоговое окно появится снова. Правило для этого приложения не создается.
Еще одна полезная функция Outpost'a - это блокировка рекламы. Рекламные объявления часто замедляют соединение, носят навязчивый характер, а иногда просто раздражают. Чтобы Outpost блокировал специфические рекламные объявления на web-страницах, выберите правой кнопкой мыши фильтр Реклама на Панели представлений. (От редакции AboutPC: действительно, "режет" почти все баннеры! И главное его преимущество над другими "хирургами" - работает не только в IE и ослиных оболочках, но и в Опере, Нетскейпе и Мозилле!)
Если Вы опасаетесь, что кто-то может нарушить произведенные Вами настройки Outpost, Вы можете защитить их паролем. Внутри вкладки Общие (поле Защита паролем) выберите опцию Включить. Появится диалоговое окно: Пропустите поле Старый пароль, если Вы создаете пароль впервые. Это поле понадобится только при изменении пароля.
Очень важно! Перед инсталляцией Outpost закройте все другие firewall - приложения, работающие на Вашем компьютере. Если Вы установите брандмауэр поверх других firewall-приложений, это приведет к зависанию системы. Представьте автомобиль с двумя водителями: каждый брандмауэр будет стараться управлять компьютером, в результате он "врежется в столб"!
Минимальные требования к системе для работы Outpost Firewall:
Процессор 166 MHz Intel Pentium или совместимый
16 MB Оперативной памяти
Windows 98, Windows NT 4.0, Windows 2000 или Windows XP
4Мb на жестком диске.
Загрузить Outpost Personal Firewall можно со страницы компании Agnitum (5,4 MB)
   
| Как защитить свой ICQ-номерок от угона? |
|

Многие хакеры зарабатывают на продаже "красивых" icq-номеров... Не думаю, что кто-то хочет, чтобы на его номерке заработали. Так как же "застраховаться"?
К сожалению, ответ однозначен - никак... Универсальных способов не бывает, но основные методы защиты я Вам расскажу, хотя хакеры очень-очень изобретательны и обязательно придумают что-нибудь новенькое.
Пароли посложнее
Первый способ угона номерков (в этом случае массового угона). Существуют специальные программки. Они по списку могут проверить пароль к ICQ-аккаунтам... Если пароль верен, программа сообщит это хакеру. Список этот составляют специальной программой, которая может:
1.) Присвоить каждому номеру определенный пароль.
2.) Присвоить каждому номеру пароль такой же как и сам номер.
3.) Присвоить каждому номеру пароль, являющийся номером наоборот (например, номер - "123456", пароль - "654321").
И как же бороться с такими прогами? Во-первых, ни в коем случае не ставьте пароль такой же, как и номер (или являющийся номером наоборот). Надеюсь, понятно, почему нельзя этого делать. Во-вторых, не ставьте простые пароли, проверять которые догадаются хакеры. Например, пароли типа "Fktrcfylh" ("Александр" английскими буквами), "password", "icq", "123" хакеры обязательно додумаются просканить. Так же не используйте в качестве паролей информацию о себе, домашние телефоны, клички животных - друзьям не всегда можно верить, а они Ваш телефон уж точно знают...
Выбирайте пароли посложнее и ещё... Ставьте длинные пароли (12 символов - нормально ;). Сейчас расскажу, почему.
Ещё один способ вскрытия - так называемое, вскрытие грубой силой... "Брутом". Хакер выбирает определенный номерок и программа перебирает все возможные комбинации (либо все-все-все комбинации символов, либо по словарю). Ну, и чем больше пароль, тем дольше его подбирать. В итоге хакеру может надоесть это занятие, и он просто остановит перебор - вероятность не велика, но это лучше, чем просто не бороться с такими методами угона.
А e-mail лучше не указывать
Новый способ угона - по e-mail'у... Угоняют по e-mail либо массово, либо выборочно (по одному человеку).
Массовый угон по e-mail
Берут специальную прогу и перебирают диапазон номеров и собирают у них указанные e-mail адреса, а потом другой программкой проверяют, действительно ли рабочие это мыла. В итоге, если Ваш адрес (указанный в свойствах аккаунта) находится на бесплатном почтовом сервере и по каким-либо причинам удален, это не будет не замечено и... Хакер просто зарегистрирует e-mail, а на icq.com попросит выслать пароль.
Делают и по-другому... Выбирают из всей кучи пользователей Вас, если вы указали свое мыло. Если адрес существует, вскрывают его (как защититься от вскрытия e-mail'а - это уже тема для другой статьи), если нет - регистрируют и получают пароль на аську.
Вывод: просто не указывайте свой e-mail, и, даже если мыльце вскроют, ICQ хотя бы останется при себе.
Другие способы
Умники могут создать программу - ICQ-клиент, который будет работать, но отправлять автору Ваши пароли, поэтому пользуйтесь только известными и проверенными временем клиентами (оригинальная ICQ, Miranda).
Если у Вас шестизначный номерок не общайтесь с сомнительными личностями, не принимайте никаких картинок (в них часто "вшивают" вирусы, открывающие доступ к Вашей машине) и других файлов.
ICQ никогда не попросит Вас выслать пароль к Вашему номеру. Если получите письмо типа "Приветствуем. Это представительство ICQ в России. Если Вы хотите продолжать пользоваться услугами системы, пришлите, пожалуйста свой номер и пароль.". Отвечайте на такие письма вот так: "Номер: 000000; Пароль: da poshli bi vi!!!".
Конечно, хакеры придумают что-нибудь ещё, но, надеюсь, эти способы защиты от угона номерков Вам помогут.
Спасибо за внимание!
| Защита сервера DNS |
|
Конфигурируя сервер,
администраторы часто забывают правильно настроить службу DNS.
После такой настройки служба DNS работает корректно: IP-адреса
разрешаются в имена компьютеров, а символьные имена без
проблем преобразуются в IP-адреса. На этом большинство
администраторов и останавливаются: главное, чтобы работало.
Работать-то оно работает, но неправильно настроенный сервер
DNS может стать огромной дырой в системе безопасности
компании. Одно дело, когда сервер DNS обслуживает локальную
сеть без выхода в Интернет: даже, если кто-то и попытается
"взломать" сервер, то вычислить "хакера" довольно просто. А
вот, если сеть предприятия подключена к Интернет, то узнать,
кто же пытался взломать (или взломал) вашу сеть довольно
сложно. Ущерб от взлома может обойтись компании в кругленькую
сумму.
Прежде, чем приступить к
взлому сети или отдельной системы злоумышленник (или группа
злоумышленников) пытается собрать как можно больше информации:
имена компьютеров сети, имена пользователей, версии
установленного программного обеспечения. Целой кладовой
полезной для взломщика информации станет неправильно
настроенная служба DNS (BIND). Рассмотрим небольшой пример:
запустите программу nslookup и введите команду:
ls server.com
Если администратор забыл
правильно настроить трансфер зоны, то кто угодно получит
список компьютеров нашей сети:
[comp2.server.com]
server.com. 323.111.200.2
server.com. server = comp1.server.com
server.com. server = comp2.server.com
server.com. server = comp3.server.com
mail 323.111.200.17
gold 323.111.200.22
www.ie 323.111.200.11
jersild 323.111.200.25
comp1 323.111.200.1
comp3 323.111.200.3
parasit3 323.111.200.20
www.press 323.111.200.30
comp1 323.111.200.1
www 323.111.200.2
Примечание. Чтобы не было
недоразумений, указаны несуществующие IP-адреса
Дабы не случилось
непоправимого, разрешите передачу зону только одному
компьютеру - вторичному серверу DNS вашей компании, если
такой, конечно, имеется. В файле конфигурации сервиса named -
/etc/named.conf - измените секцию options следующим образом:
options{
allow-transfer
{
192.168.1.2;
};
};
Вторичный сервер DNS, как
правило, не передает никакой информации о зоне, поэтому
обязательно укажите следующую строку в его файле конфигурации
/etc/named.conf (в секции options):
allow-transfer { none; }
Если у вас нет вторичного
сервера DNS, добавьте вышеуказанную строку в файл конфигурации
основного сервера DNS.
Как любой хороший
администратор, вы хотите, чтобы ваш сервер DNS быстро
обслуживал запросы клиентов. Но к вашему серверу могут
подключаться пользователи не из вашей сети, например, из сети
конкурирующего провайдера. Тогда вас сервер будет обслуживать
"чужих" клиентов. Непорядок! Опция allow-query позволяет
указать адреса узлов и сетей, которым можно использовать наш
сервер DNS:
allow-query { 192.168.1.0/24; localhost; };
В данном примере мы позволяем
использовать наш сервер узлам из сети 192.168.1.0 и узлу
localhost. Целесообразно разрешить рекурсивные запросы только
из сети 192.168.1.0 и узлу localhost:
allow-recursion { 192.168.1.0/24; localhost; };
Обычно взлом любой сети
начинается со сбора информации - о структуре сети, об
установленном программном обеспечении и версиях этого ПО и
т.д. Мы можем заставить сервер DNS сообщать не номер своей
версии, а произвольное сообщение:
version "Made in USSR";
Все вышеперечисленные опции
должны быть указаны в секции options файла конфигурации
named.conf:
options {

allow-query { 192.168.1.0/24; localhost; };
allow-recursion { 192.168.1.0/24; localhost; };
allow-transfer { 192.168.1.2; };

version "Made in USSR";

}
Из соображений безопасности
рекомендуется запускать все сетевые сервисы в так называемом
chroot-окружении. Сейчас поясню, что это такое. Создается
файловая система, повторяющая структуру корневой файловой
системы, но на этой файловой системе будут только те файлы,
которые необходимы для запуска нашего сетевого сервиса.
Взломав сетевой сервис и получив доступ к корневой файловой
системе, злоумышленник не сможет повредить всей системе в
целом, поскольку он получит доступ только к файлам, которые
принадлежат данному сетевому сервису. Одни сетевые сервисы
могут работать в chroot-окружении, а другие - нет. Сервис BIND
как раз относится к первой группе. Теперь разберемся, как все
это организовывается. Вам не нужно создавать отдельный раздел
на диске для каждого сетевого сервиса: нужно только создать
каталог, например, root-dns, в который вы скопируете все
файлы, необходимые для запуска сервера DNS. Потом, при запуске
сервиса, будет выполнена команда chroot для этого сервиса,
которая подменит файловую систему. А так как в каталоге
root-dns, который станет каталогом /, имеются все необходимые
файлы для работы bind, то для сервиса запуск и работа в
chroot-окружении будет совершенно прозрачным.
Сразу нужно сказать, что
настраивать chroot-окружении мы будем для девятой версии BIND,
поскольку это значительно проще, чем для восьмой версии. В
отличие от восьмой версии, где для настройки chroot-окружения
нужно было копировать все бинарные файлы или библиотеки,
необходимые для запуска BIND, для работы девятой версии
достаточно скопировать только файлы конфигурации и зон,
обслуживаемых сервером.
Начнем настраивать
chroot-окружение для нашего сервера DNS. Создадим каталоги
корневой файловой системы сервера DNS - root-dns:
mkdir -p /root-dns
mkdir -p /root-dns/etc
mkdir -p /root-dns/var/run/named
mkdir -p /root-dns/var/named
Остановим сервер DNS, если он запущен:
service named stop
Переместим файл конфигурации
named.conf и файлы зон в каталог /root-dns:
mv /etc/named.conf /root-dns/etc/
mv /var/named/* /root-dns/var/named/
chown named.named /chroot/etc/named.conf
chown -R named.named /root-dns/var/named/*
Нам еще понадобится файл
localtime для правильной работы сервера DNS со временем:
cp /etc/localtime /root-dns/etc/
Защитим от редактирования и
удаления файл конфигурации named.conf:
chattr +i /root-dns/etc/named.conf
Примечание. Не забудьте снять
атрибут "i" перед редактированием файла конфигурации (chattr
-i /root-dns/etc/named.conf)
Удалим каталоги /var/named и
/var/run/named - они нам больше не нужны:
rm -rf /var/named/
rm -rf /var/run/named/
Добавим в файл
/etc/sysconfig/named строку:
ROOTDIR="/root-dns/"
Все, теперь можно запустить
сервер named:
service named start
Выполните команду ps -ax |
grep named. Если вы увидите примерно следующее:
5380  ?		S	0:00 named -u named -t /root-dns/
5381  ?		S	0:00 named -u named -t /root-dns/
5382  ?		S	0:00 named -u named -t /root-dns/
5383  ?		S	0:00 named -u named -t /root-dns/
значит, вы все сделали правильно.
Мы запустили сервер DNS в
chroot-окружении, но на этом данная статья не заканчивается. В
девятой версии BIND появилась возможность создавать подписи
транзакций (TSIG - Transaction SIGnatures). Механизм TSIG
работает так: сервер получает сообщение, подписанное ключом,
затем подпись проверяется, если она "правильная", сервер
отправляет ответ, подписанный тем же ключом.
Механизм TSIG очень
эффективен при передаче информации о зоне, уведомлений об
изменении зоны и рекурсивных сообщений. Согласитесь, проверка
подписи надежнее, чем проверка IP-адреса. Злоумышленник может
вывести вторичный сервер DNS банальной атакой на отказ, и,
пока администратор будет "подымать" вторичный сервер, он
заменит свой IP-адрес адресом вторичного сервера. При
использовании TSIG задача злоумышленника значительно
усложняется: ведь ему придется "подобрать" 128-битный
MD5-ключ, а вероятность такого подбора стремится к нулю.
Итак, приступим к настройке.
Остановим сервис named, если он запущен:
service named stop
Сгенерируем общие ключи для
каждой пары узлов. Общие ключи используются при "общении"
первичного и вторичного серверов DNS.
[root@dns]# dnssec-keygen -a hmac-md5 -b 128 -n HOST ns1-ns2
Kns1-ns2.+157+49406
Мы используем алгоритм
HMAC-MD5, 128-битное шифрование, ns1-ns2 - это имя ключа.
После выполнения этой команды будет создан файл
Kns1-ns2.+176+40946.private. Откройте его в любом текстовом
редакторе. Вы увидите примерно следующее:
Private-key-format: v1.2
Algorithm: 157 (HMAC_MD5)
Key: ms7dfts87Cjhj7FD9lk7a3==
Ключ
"ms7dfts87Cjhj7FD9lk7a3==" и будет тем секретом, который будет
передаваться между серверами. Запишите данный ключ на бумаге
(которую потом нужно будет уничтожить) и удалите файлы:
rm -f Kns1-ns2.+157+49406.key
rm -f Kns1-ns2.+157+49406.private
Добавим в файл
/etc/named.conf (или /root-dns/etc/named.conf) первичного и
вторичного серверов DNS следующие строки:
key ns1-ns2 {
algorithm hmac-md5;
secret "ms7dfts87Cjhj7FD9lk7a3==";
};
Укажем серверу BIND
использовать ключ ns1-ns2. Для этого в файле named.conf
первичного сервера DNS добавим опцию server:
Листинг 1. Фрагмент файла named.conf первичного сервера DNS

key ns1-ns2 {
algorithm hmac-md5;
secret "ms7dfts87Cjhj7FD9lk7a3==";
};

# прописываем вторичный сервер DNS - 192.168.1.2:
server 192.168.1.2 {
keys { ns1-ns2; };
};

options {
# разрешаем передачу зоны вторичному серверу DNS
allow-transfer { 192.168.1.2; };
?
};

?.

Листинг 2. Фрагмент файла named.conf ВТОРИЧНОГО сервера DNS

key ns1-ns2 {
algorithm hmac-md5;
secret "ms7dfts87Cjhj7FD9lk7a3==";
};

# прописываем первичный сервер DNS - 192.168.1.1:
server 192.168.1.1 {
keys { ns1-ns2; };
};

options {
# никому не передаем зону
allow-transfer { none };
?
};

?.
Можно также настроить
передачу зоны "по ключу". Для этого в файле конфигурации
первичного сервера DNS замените строку
allow-transfer { 192.168.1.2; };
строкой
allow-transfer { key ns1-ns2; };
Нам осталось только
"спрятать" файлы конфигурации обоих серверов DNS от
посторонних глаз - ведь они содержат ключи в открытом виде.
chmod 600 named.conf
Запускаем сервис named:
service named start
Теперь о безопасности вашего
BIND позаботится TSIG.
Ваши вопросы и комментарии
рад буду выслушать по адресу dhsilabs@mail.ru
| WWW - дикий, дикий, дикий интернет |
|
Пираньи, пираньевые, пирайи, карибы (Serrasalmidae), семейство хищных рыб отряда карпообразных. Челюсти мощные, зубы острые. Обитают в пресных водоемах Южной Америки. Огромными стаями нападают на любую добычу, вырывая куски мяса из тела жертвы (способны за минуту очистить до скелета довольно крупное животное, например, водосвинку). П. привлекают всплески воды и запах крови. Особенно опасны для человека 4 вида крупных П.; из них наиболее известны обыкновенная П. (Rooseveltiella nattereri), длина до 30 см, и большая П. (Pygocentrus piraya), длина до 60 см.
БСЭ, Жизнь животных, т. 4, ч. 1. — М., 1971.
Как проверить, насколько опасно купаться в притоках Амазонки, где водятся пираньи? Как узнать, насколько опасно работать или развлекаться в интернете - виртуальном пространстве, о невиртуальных опасностях которого так много говорят? Ответ на оба вопроса можно получить только опытным путем.
В первом случае можно бросить за борт лодки связанного добровольца-испытателя (или любителя бородатых анекдотов), засечь, за сколько секунд пираньи съедят неожиданный подарок, и быстро отплыть, пока благодарные карпообразные не пришли сказать спасибо. Во втором случае в жертву исследовательским целям должны быть принесены компьютеры, подключенные к интернету. Доверим решение первого вопроса профессионалам-ихтиологам и энтузиастам-любителям, а ответ на второй вопрос дали, сами того не подозревая, разнообразные "хищники" интернета, в течение десяти дней взламывая специально предоставленную им сеть. Проведению и итогам этого эксперимента посвящена статья, предлагаемая вашему вниманию.
Поскольку в эксперименте ставилась задача количественно оценить степень опасности (что можно сделать, сосчитав число и типы сетевых атак), то в качестве приманки были выбраны не реально существующие сетевые системы (хосты), а их имитации. Которые, впрочем, были достаточно правдоподобны, чтобы ввести в заблуждение взломщиков. Атака виртуального хоста похожа на бой с тенью. Даже в совершенстве владея приемами боя, тени невозможно нанести урон. Атака же виртуального хоста еще интереснее. Цель можно "увидеть", "услышать" и даже напасть на нее, но никак не взломать. Хотя, если запланировано, взломщик после удачного хода может получить сообщение вида: "О да, да. Ты меня взломал. Подожди немного, сейчас приедут ребята из некой организации и привезут приз". В это время человек, установивший хост-приманку, получает детальную информацию об атакующем и о примененных им методах.
Предпосылкой возникновения хостов-имитаторов послужила растущая успешность сетевых нападений. Взломщики из объединенной команды профессионалов и любителей намного опережали разработчиков защитных систем. Стало очевидно, что без серьезного изучения методов, психологии и целей взломщиков сложившуюся ситуацию не изменить. В результате появилось несколько проектов, позднее объединенных под общим названием Honeynet. Для изучения целей взломщиков применяются специально подготовленные сетевые системы, позволяющие после вторжения наблюдать за действиями злоумышленников, как за рыбами в аквариуме. Подобные системы стали называть honeypot ("горшок с медом", англ., что можно образно перевести как "приманка"). Сети, образованные из honeypots, получили название honeynets. Это и дало название исследовательскому проекту. В процессе развития проекта Honeynet выделились два вида систем-приманок - исследовательские и промышленные. Первые служат для наблюдения и исследования действий взломщиков. Вторые лишь имитируют уязвимые системы. Их задача - предупредить атаку злоумышленников на рабочие хосты. Имитируя более доступные цели, они "вызывают огонь на себя", тем самым, выявляя злоумышленников и собирая информацию, которая затем передается механизмам защиты.
Одна из наиболее интересных промышленных систем honeypot, на базе которой и был поставлен эксперимент - программа Honeyd. Разработчик - Нильс Провос. Программа распространяется по лицензии BSD. Адаптировал Honeyd для работы на системах семейства Windows Майкл Дэвис.
Honeyd создает виртуальные сетевые системы. Запустив ее на сетевом компьютере, можно имитировать до 65535 хостов. Для каждого из них есть возможность задать свою конфигурацию. Одно из основных достоинств Honeyd - способность имитировать до 563 различных операционных систем и их модификаций, для чего используются базы данных сетевых сканеров nmap и xprobe. Даже изощренные методы исследования не отличат созданные Honeyd виртуальные хосты от их реальных аналогов. Работа сетевых сервисов имитаций обеспечивается выполнением несложных интерактивных программ - сценариев или пересылкой (проксированием) запросов к существующему рабочему сервису. Помимо этого, виртуальные хосты можно объединять в сеть. Задав топологию одной или нескольких виртуальных сетей, установив схему маршрутизации и определив процент потерь пакетов, можно внушить взломщику ощущение легкой добычи и отвлечь его внимание от рабочей сети.
Брандмауэр (firewall, межсетевой экран) - реализованное программно или аппаратно средство фильтрации сетевого трафика между двумя сетями или компьютером и сетью (персональный брандмауэр).
Брандмауэр не является абсолютной защитой. Необходимо учитывать, что он только открывает или закрывает доступ к определенным ресурсам, основываясь на сетевых адресах отправителя и получателя сетевых запросов, а не контролирует содержимое сетевого трафика. В результате, если злоумышленник проведет атаку на открытый в брандмауэре уязвимый сетевой сервис, система будет взломана.
Анализ сетевого трафика - задача сетевых систем обнаружения вторжений (Network Intrusion Detection System, NIDS). Это своеобразный аналог антивируса, адаптированный для работы в сети. Отработанная связка "брандмауэр и система обнаружения вторжений" сильно повысит шансы противостоять ненавязчивому вниманию профессиональных взломщиков. |
Примечание
Атака на промышленную систему honeypot не приводит к реальному ущербу. Следовательно, за ее "взлом" нельзя привлечь к уголовной ответственности, предусмотренной статьями 272, 273, 274 Уголовного Кодекса РФ. В лучшем случае (не для взломщика) это действие можно трактовать как приготовление к преступлению по статье 30 УК РФ. Так что логи honeypot следует рассматривать лишь в качестве дополнительного доказательства виновности злоумышленника при нанесении им материального вреда настоящим компьютерным системам.
То же касается и сканирования сетевых систем (определения доступных сервисов, их типов и версии) - само по себе это действие не подсудно.
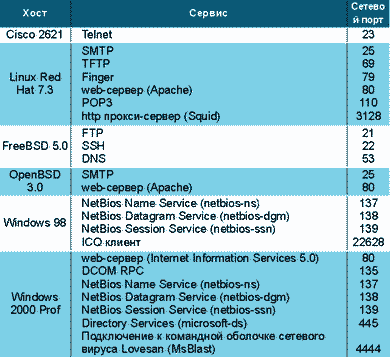
Для проведения эксперимента при помощи Honeyd была создана небольшая виртуальная сеть: маршрутизатор Cisco 2621 (IOS 12.1(6)) и персоналки под управлением Linux Red Hat 7.3 (ядро 2.4.18), FreeBSD 5.0, OpenBSD 3.0, Windows 98SE, Windows 2000 Professional. Список сервисов приведен в таблице. (см. след. страницу)
Примечание
Обратите внимание, имитация хоста Windows 2000 Professional уже "заражена" сетевым червем Lovesan. Осталось только подключиться.
Для проведения эксперимента были выбраны сетевые адреса, длительное время не использовавшиеся, что позволило свести к минимуму процент случайных обращений ("ой, это я по старой ссылке зашел"). Обнаружить экспериментальные хосты можно было только специальными методами исследования сетей - сканированием. Традиционно считается, что обычные "сетяне" этими методиками не пользуются. При подключении к сервисам выводилось текстовое сообщение (разумеется, там, где такая возможность предусмотрена) об ответственности за несанкционированное использование ресурсов или попытку взлома. Если это не останавливало любознательного гражданина, то, в свою очередь, начинали собираться доступные данные о нем самом, для чего были задействованы сетевые сканеры nmap, amap и xprobe2, а также сетевая система обнаружения вторжений snort. При помощи сканера xprobe2 определялись тип и версия операционной системы хоста, откуда велось исследование или предпринималась попытка взлома приманки. Сканер nmap собирал информацию об открытых сетевых портах нападающего хоста, а сканер amap на основе полученных данных определял типы доступных сервисов. Система обнаружения вторжения snort расширила реализованный в Honeyd механизм документирования действий нападающего сбором информации о деталях реализации сетевых атак.
Для определения уязвимости сетевой защиты и сервисов следует использовать специализированное программное обеспечение - сканеры безопасности (сканеры вторжения). При исследовании выбранной системы сканер безопасности определяет доступные сетевые сервисы. Затем, применяя методы хакерских атак, анализирует устойчивость сервиса к взлому. При определении типа и версии сервиса сканер совершает атаку, нацеленную на специфичную для данного сервиса уязвимость. Хотя методики, применяемые сканером безопасности, предназначены только для проверки факта существования уязвимости сервисов, а не их реального взлома, подобное тестирование может вызвать сбой в работе или зависание исследуемой системы. Возможны также случаи ложного обнаружения, когда сканер сообщает об уязвимости, которой на самом деле нет.
По результатам проверки составляется отчет. В него включается описание всех обнаруженных недостатков исследованной системы, как явных, так и потенциальных, а также их анализ и рекомендации по устранению.
Помимо персональных сканеров безопасности, устанавливаемых на компьютер, например, таких как ISS IS (Internet Scanner), SSS (Shadow Security Scanner), Nessus, можно воспользоваться услугами онлайновых сканеров на веб-ресурсах VOID.ru, COTSE.com или SygateTech. |
Данные собирались в течение десяти дней. Представим проанализированные результаты эксперимента в виде списка кратких тезисов:
- хост обнаруживается злоумышленниками в течение 5–6 минут после включения;
- в течение трех часов все хосты и все сетевые сервисы были атакованы;
- средняя длительность атаки - несколько секунд;
- плотность атак не зависела от времени суток;
- иногда перед нападением проводилось сканирование всех хостов сети, а иногда атака была направлена только на какой-то один произвольный хост;
- между сканированием и атакой могло пройти несколько дней, но обычно атака следовала сразу же;
- большинство взломщиков интересовал только определенный тип сетевого сервиса;
- самыми привлекательными для взломщиков оказались сетевые ресурсы Windows-систем (DCOM RPC, netbios-ssn и т. п.) - 64% атак; следующие по значимости цели - почтовые (в основном, работа спамеров) и веб-серверы, 23% и 9%, соответственно;
- значительная часть атак была проведена с Windows-хостов - 57%, но следует учесть, что предположительно три четверти из них были заражены сетевыми червями (Lovesan, Welchia, CodeRed), инициировавшими эти атаки. Следующие по распространенности среди атакующих операционные системы FreeBSD - 26% и Linux - 12%;
- и в заключение, далеко не всегда защита самих взломщиков была идеальна.
Приведу также несколько цифр для любителей статистики.
За время эксперимента было отмечено 2359 сетевых инцидентов. В среднем, за сутки регистрировались различные атаки со 184 уникальных хостов, а за весь период были зарегистрированы попытки взлома с 1143 уникальных хостов. Суммарный объем трафика нападающих составил примерно 130 Мбайт; из них 53 Мбайт приходится только на два инцидента (попытка взлома DNS-сервера и службы Windows - microsoft-ds).
Разумеется, результаты говорят только о статистике атак, а не отражают показатели надежности той или иной операционной системы.
Примечание
Логично предположить, что условие "неизвестности" сетевых адресов, использованных для эксперимента, повлияло на результаты. На известные сетевые ресурсы (например, веб-серверы), проводится больше целенаправленных атак.
Следует также добавить, что предметом интереса начинающих взломщиков являются не какие-либо корпоративные сетевые ресурсы, а адреса интернет-провайдеров, под которыми работают машины, подключившиеся по модемным соединениям. Степень их защищенности обычно очень низка. Защиту (если здесь вообще применимо это слово) легко взломать и похитить данные о логине и пароле для подключения к интернет-провайдеру. Довольно часто такой "хакер", подключившись к тому же провайдеру, часами сканирует других клиентов, взламывая и собирая их данные. Ни о каком "высоком искусстве взлома" здесь не может быть и речи, это тривиальное воровство. Но вообще-то, таких "взломщиков" и ловят чаще всего.
Эксперимент закончен. Данные проанализированы. Владельцы интернет-ресурсов, с которых были произведены атаки, поставлены в известность. Пора подводить итоги.
Из анализа собранной информации легко прийти к заключению, что интернет - достаточно агрессивная среда. Но реальная опасность сетевого вторжения, как и агрессивность пираний, часто преувеличивается. Туземцы изучили особенности поведения этих рыб-хищников. Они спокойно купаются в реке в сезон дождей и не торопятся входить в воду в засуху. Соблюдая эти простые правила безопасности, индейцы спокойно живут рядом с Амазонкой, рассказывая за пару монет страшные сказки туристам. Так и в интернете соблюдение простых правил безопасности (брандмауэр + антивирусная защита + обновленное программное обеспечение + немного здравого смысла) поможет значительно повысить защищенность сетевой системы. А от трагических случайностей и от внимания профессионалов и кайманов не застрахован никто.
Интернет-ресурсы
[1] Amap www.thc.org
[2] COTSE www.cotse.com
[3] Honeyd www.honeyd.org
[4] Honeyd for Windows www.securityprofiling.com
[5] HoneyNet www.honeynet.org
[6] ISS IS www.iss.net
[7] Nessus www.nessus.org
[8] Nmap www.insecure.org
[9] SSS www.safety-lab.com
[10] Snort www.snort.org
[11] SygateTech scan.sygatetech.com
[12] VOID.ru www.void.ru
[13] Xprobe www.xprobe.org
Раздел "Безопасность". Новости:
| Радио-хакеры глумились над посетителями фаст-фуда |
|
Клиенты ресторана быстрого питания Burger King, торгующего на вынос для автомобилистов, были не рады, подъехав к заветному окошку. Вместо вкусного заказа на них обрушились брань и оскорбления.
«Тебе не нужно два сэндвича. Ты слишком толстый. Вали отсюда», - услышал из динамика один водитель. В ответ другим покупателям было сказано, что в Burger King вообще нет еды. Шокированные американцы покидали фаст-фуд под грязные богохульства, - свидетельствует полицейские города Трой (шт.Мичиган).
Неразбериха продолжалась несколько дней.
Как полагают следователи, беспорядок устроили некие шутники-тинэйджеры. Они перехватили радиочастоту, на которую настроен внутренний громкоговоритель для общения с покупателями, и развлеклись по полной программе.
Если нарушители будут пойманы, то им грозит 3 месяца тюремного заключения и штрафы.
Владелец скандального ресторана принес свои извинения всем посетителям. Как сообщает ClickOnDetroit.Com , администрация Burger King пытается настроить систему громкоговорителя на другую частоту.
| Отчет: IP-сети — легкая добыча для кибертеррористов |
|
Расширение использования технологии Internet Protocol на электростанциях, железных дорогах, в банках и на других жизненно важных объектах инфраструктуры может вызвать серьезные проблемы — и очень скоро.
Реальные акты кибертерроризма или кибервойны ни разу не фиксировались, но такая возможность существует, усиливаясь еще и оттого, что мир становится все более насыщенным взаимосвязями, утверждают авторы отчета, опубликованного в среду аналитической фирмой Gartner.
Компания считает, что к 2005 году кибервойна может стать реальностью.
Такие технологии, как VoIP, и тенденция к объединению голоса и данных дают предприятиям преимущества экономии и гибкости, но они же делают жизненно важные телекоммуникационные сети уязвимыми к традиционным формам интернет-атак, таким как черви и вирусы, говорится в отчете «Кибервойна: VoIP и конвергенция усиливают уязвимость». «Все более взаимосвязанный мир упрощает разжигание кибервойны, — пишет Gartner. — Все более частое применение VoIP и объединенных сетей в жизненно важных системах управления и обслуживания повышает вероятность атак».
Gartner утверждает, что, в отличие от традиционных сетей с коммутацией каналов, сети VoIP по своей природе чувствительны к задержкам — любое торможение доставки пакетов, переносящих голосовой трафик, приводит к нарушению связи. Массированные атаки на отказ в обслуживании могут «уменьшить пропускную способность телефонной связи, замедлив доставку голосовых пакетов в определенный пункт», по существу оборвать связь.
Среди других слабых звеньев в отчете Gartner называются также интерфейсы Supervisory Control and Data Acquisition (SCADA), применяемые для подключения значительной части критически важных элементов глобальной инфраструктуры, таких как гидросооружения, железные дороги, силовые сети и электростанции. Теперь, из-за развития IP-телефонии, они стали еще более уязвимыми. В прошлом интерфейсы SCADA подключались через сети с коммутацией каналов и были практически беззащитными только перед атаками хакеров, специализирующихся на телефонных системах, — так называемых фрекеров. Но когда эти устройства переводятся с коммутируемых каналов на постоянное подключение к IP-сети, повышается вероятность атак с применением таких технологий, как сканирование портов.
Для борьбы с естественными рисками, связанными с расширением использования IP-сетей, Gartner рекомендует разработать сети передачи голоса и данных, нечувствительные к эпизодическим продолжительным задержкам, исследовать альтернативные способы связи и следить за сигналами о риске кибервойны, подаваемыми правительством.
Отчету Gartner предшествовало распространенное на этой неделе предупреждение британского Координационного центра по безопасности национальной инфраструктуры о пробелах в защите, обнаруженных в нескольких продуктах, которые используют VoIP и текстовые сообщения, в том числе от Microsoft и Cisco Systems. Эти уязвимости проявляются в ПО и аппаратуре, поддерживающих мультимедийную связь реального времени и стандарт обработки данных H.323 Международного союза электросвязи (ITU).
| ЦИК победил сотни хакеров в день парламентских выборов |
|
Сайт Центризбиркома РФ, на котором публиковались данные о результатах выборов в Госдуму, безуспешно пытались взломать более 900 раз. Об этом сообщил председатель ЦИКа Александр Вешняков, передает агентство РИА "Новости". "ЦИК оказался хакерам не по зубам", - заявил Вешняков.
По словам главы Центризбиркома, хакерские атаки готовили не только любители, но и профессионалы, в том числе из других государств. Вешняков считает цель хакеров очевидной - "разрушить нашу систему обнародования информации".
Систему ГАС "Выборы", которая используется для сбора, обработки и распространения информации о ходе выборов, председатель ЦИКа считает неуязвимой. По словам Вешнякова, ее невозможно взломать, поскольку она работает автономно и не подключена к Интернету.
Вешняков сообщил, что Центризбирком ожидает новых хакерских атак на свой сайт во время президентских выборов и сейчас готовит меры по обеспечению безопасности.
Между тем пользователи Интернета в день парламентских выборов и в ночь после них столкнулись с серьезными проблемами при работе с многочисленными сайтами ЦИКа (www.fci.ru, www.cikrf.ru, gd2003.cikrf.ru, izbirkom.ru). По опыту редакции Ленты.Ru, ни один из сайтов ЦИКа не работал стабильно. При заходе на страницы Центризбиркома пользователи часто получали сообщения о невозможности соединения с ресурсом, а данные о ходе голосования появлялись на сайте с многочасовой задержкой.
| Комментарий: Развитие программ-шпионов набирает обороты |
|
Не так давно компания AOL объявила о том, что встроит в свой браузер защиту от так называемых программ-шпионов (spyware). Что это - вынужденная необходимость или просто дополнительная возможность? Так ли серьезно развитие этого вида сетевых вредителей? Об этом рассказывает Денис Зенкин, руководитель информационной службы "Лаборатории Касперского".
Денис Зенкин, "Лаборатория Касперского":
Прежде всего, в целом, о spyware. Сегодня эта разновидность вредоносных программ быстро "набирает обороты" с точки зрения их количества и разнообразия. Spyware, в отличие от классических компьютерных вирусов и сетевых червей имеют четкую мотивацию: они созданы для похищения конфиденциальной информации, несанкционированного контроля над компьютерами, финансовых махинаций и т.д. Отличительная черта spyware - незаконность.
В вашей заметке речь идет не совсем о spyware, но также и о специальных инструментах для проведения маркетинговых исследований. Последние трудно охарактеризовать как вредоносный код, поскольку их использование регламентировано пользовательским соглашением (EULA).
Естественно, защита от spyware необходима, и в будущем ее значение будет только возрастать. Сегодня от этих вредоносных программ защищают наиболее популярные антивирусные программы. Однако дополнительный уровень безопасности, интегрированный в браузер, вряд ли станет лишним.
| Митник заплатит $500 за лучшую историю |
|
Пользователи пяти ведущих австралийских банков при совершении операций со счетом через Интернет, могут внезапно обнаружить, что их счет сильно уменьшился.
Федеральная полиция расследует последний случай международной банковской аферы, при помощи так называемых «троянов», используемых чтобы украсть данные персональных счетов через компьютеры, не имеющие антивирусной защиты.
Полиция считает, что злоумышленники действовали из России и Латвии, задействовав какого-нибудь местного держателя банковского счета, для осуществления трансфертов.
Клиенты пяти крупнейших банков National, Commonwealth, ANZ, Westpac and St George должны иметь в виду, что они могут быть разорены, если на их компьютере не стоит соответствующая защита. Самые незащищенные машины обычно находятся в домашнем использовании, в библиотеках и в Интернет-кафе.
Некоторые клиенты уже успели лишиться сумм в несколько тысяч долларов.
| Почтовый червь «Mimail»: живее всех живых |
|
«Лаборатория Касперского» сообщает об обнаружении массовой рассылки троянской программы «Small.cz», которая загружает и устанавливает с удаленного сервера новую версию почтового червя «Mimail» — «Mimail.P». На данный момент уже зафиксированы отдельные случаи заражения данной вредоносной программой в разных странах мира.
Зарегистрированная рассылка «троянца» маскируется под письмо от платежной системы PayPal, содержит подложный адрес отправителя «do_not_reply@paypal.com», тему письма «PAYPAL.COM NEW YEAR OFFER» и вложенный файл «paypal.exe». При запуске этого файла «троянец» соединяется с удаленным сервером, загружает оттуда дистрибутив «Mimail.P» и устанавливает его в систему.
«Mimail», созданный в России и впервые появившийся на просторах интернета в начале августа прошлого года, является классическим почтовым червем, распространяющимся через электронные сообщения. Новая модификация червя отличается от предыдущей версии лишь использованием утилиты сжатия UPX. Это затрудняет обнаружение «Mimail.P» некоторыми антивирусными программами.
Червь обладает опасным побочным действием, которое может нанести пользователям существенный ущерб. В частности, «Mimail.P» следит за активностью приложений платежных систем E-Gold и PayPal, установленными на зараженном компьютере, считывает из них конфиденциальные данные и отсылает на несколько анонимных адресов, принадлежащих автору червя. Таким же образом червь похищает с компьютера другие конфиденциальные данные, как то логины и пароли для работы с электронной почтой, системную информацию и др.
|